Le 4 août 2026, le processus de réclamation s'est ouvert pour une Règlement de 8,7 millions de dollars d'un recours collectif contre le gouvernement du Canada.

Cela couvrait les personnes dont les informations personnelles ou financières d'un compte en ligne du gouvernement du Canada, y compris le portail de l'Agence du revenu du Canada, ont été consultées sans autorisation en 2020.

KPMG est l'administrateur désigné par le tribunal, et les membres du groupe éligibles peuvent soumettre des réclamations en ligne ou par courrier jusqu'au 3 février 2027.

Le règlement est légitime, mais la publicité qui l'entoure correspond exactement aux conditions que recherchent les fraudeurs :

  • Un reportage national
  • Un véritable versement lié au gouvernement
  • Une véritable échéance
  • Un véritable administrateur demandant aux gens de saisir un nom de famille et les trois derniers chiffres d'un numéro d'assurance sociale sur un site Web

Cette combinaison donne aux criminels un prétexte crédible pour créer de faux vérificateurs d'éligibilité et de faux portails de réclamation convaincants, et pour récolter des données d'identité et des informations de compte à grande échelle.

Nos attentes

Une vague de courriels d'hameçonnage, de SMS, de publicités sur les réseaux sociaux, de résultats de recherche sponsorisés et d'appels vocaux usurpant l'identité de KPMG, de l'ARC, de la Cour fédérale et des avocats du groupe, a débuté quelques jours après la couverture médiatique et s'est poursuivie jusqu'à la date limite de réclamation de février 2027.

Les seules chaînes légitimes et ce qu'il faut surveiller

Site officiel du règlement

https://www.breachsettlementcanada.kpmg.ca (anglais et français). Il s'agit du site Web de l'administrateur désigné par le tribunal.

Adresse e-mail officielle

breachsettlementcanada@kpmg.ca

Ce que demande le véritable contrôle d'éligibilité

  • Nom de famille
  • Les trois derniers chiffres du SIN
  • Une adresse e-mail
  • Rien de plus au stade de l'éligibilité

Ce que le vrai processus ne demande JAMAIS

  • SIN complet
  • Date de naissance
  • Identifiants bancaires
  • Nom d'utilisateur ou mot de passe CRA My Account
  • Un code d'authentification multifactoriel
  • Un numéro de carte de crédit
  • Une copie d'une pièce d'identité gouvernementale téléchargée dans une fenêtre de discussion
  • Tout paiement ou frais. Il n'y a pas de frais pour déposer une réclamation

Tout message provenant d'un texto, d'un message direct ou d'un appel téléphonique non sollicité qui vous redirige vers une adresse différente, un lien raccourci ou le téléchargement d'une application doit être considéré comme frauduleux jusqu'à preuve du contraire.

À quoi ressembleront les contrefaçons

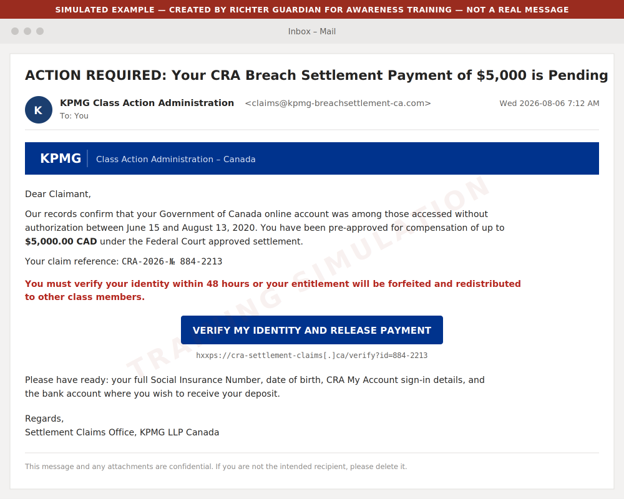
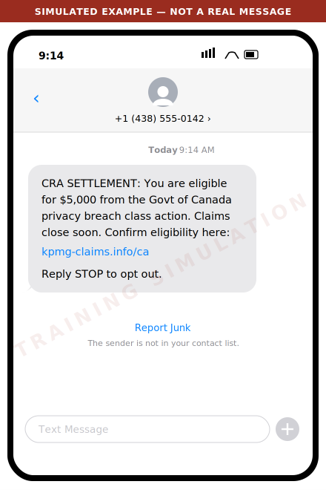
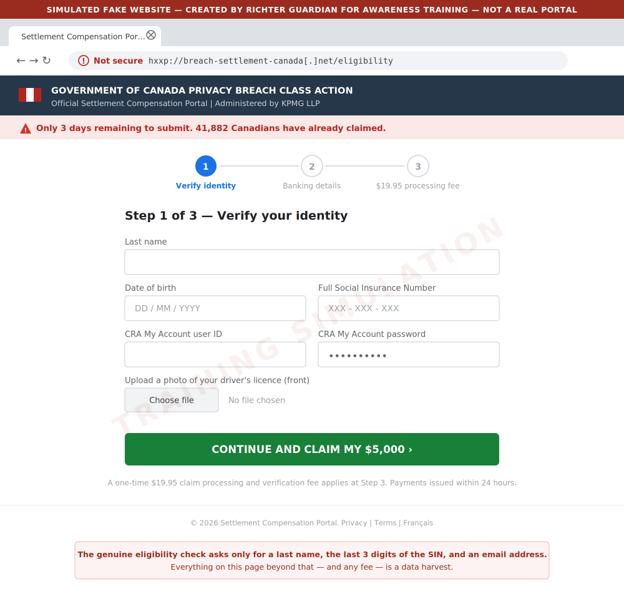
Les maquettes suivantes ont été produites par Richter Guardian à des fins de formation.

Il ne s'agit pas de vrais messages et les adresses et liens affichés ne sont qu'illustratifs.

Partagez-les avec votre famille, votre personnel de bureau et toute personne qui gère la correspondance en votre nom.

Exemple 1: e-mail de phishing usurpant l'identité de l'administrateur des réclamations

__wf_reserved_inherit

Ce qu'il faut surveiller

  • Domaine d'expéditeur similaire plutôt que https://www.breachsettlementcanada.kpmg.ca
  • Un montant en dollars pré-approuvé que le véritable administrateur ne citerait jamais à l'avance
  • Une menace de confiscation de 48 heures alors que la date limite est en fait le 3 février 2027
  • Une demande de numéro d'assurance sociale complet
  • Informations de connexion à la CRA
  • Informations bancaires

Exemple 2: envoi d'un message texte

__wf_reserved_inherit

Ce qu'il faut surveiller

  • L'administrateur ne sollicite pas de réclamations par SMS
  • Le domaine n'est pas kpmg.ca
  • Le montant est présenté comme garanti
  • L'urgence est fabriquée

L'avis de recours collectif légitime arrive par courrier ou à l'adresse de l'administrateur.

Exemple 3: faux portail d'éligibilité et de réclamation

__wf_reserved_inherit

Ce qu'il faut surveiller

  • Un domaine similaire non chiffré
  • Un numéro d'assurance sociale complet et des informations d'identification CRA sont demandés lorsque le site réel ne demande qu'un nom de famille
  • Trois chiffres SIN
  • Une adresse e-mail
  • Téléchargement d'un identifiant
  • Des frais de traitement lorsque la véritable réclamation est gratuite
  • Faux compteurs de rareté

Les criminels achètent également des publicités de recherche sponsorisées afin que ces pages apparaissent au-dessus des pages réelles.

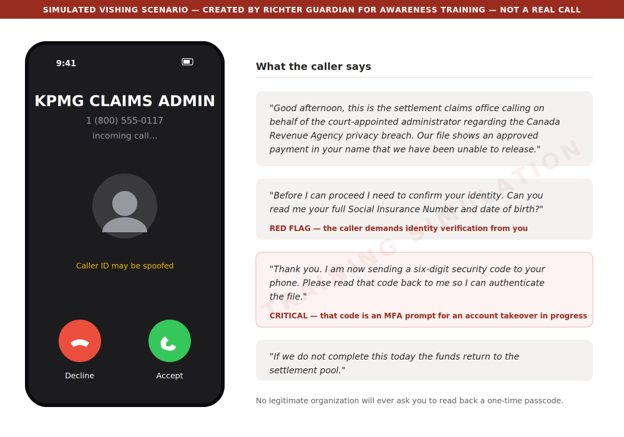
Exemple 4: Prétexte d'un appel vocal et d'un message vocal

__wf_reserved_inherit

Ce qu'il faut surveiller

  • Un appel entrant non sollicité
  • Vérification d'identité demandée par l'appelant plutôt que par vous
  • Surtout, une demande de relecture d'un code envoyé sur votre téléphone. Ce code est une invite d'authentification multifactorielle (MFA) pour un compte que l'appelant essaie de prendre en charge à ce moment-là. Aucune organisation légitime ne le demandera jamais

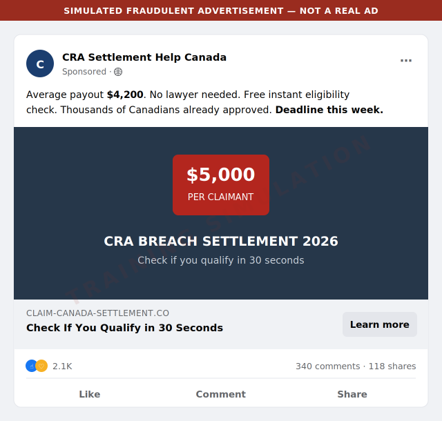
Exemple 5: Publicité sur les réseaux sociaux et les moteurs de recherche

__wf_reserved_inherit

Ce qu'il faut surveiller

  • Un paiement moyen inventé
  • Une date limite inventée
  • Un placement rémunéré supérieur au résultat réel

Contactez l'administrateur en saisissant directement l'adresse - https://www.breachsettlementcanada.kpmg.ca - plutôt qu'en cliquant sur une publicité ou un résultat de recherche.

Drapeaux rouges pour informer votre famille et votre personnel

Contact non sollicité

L'administrateur contacte les membres de la classe par courrier ou depuis son propre domaine. Il ne vous appellera pas à froid, ne vous enverra pas de SMS ou de message direct.

Un montant garanti à l'avance

L'indemnisation réelle peut aller jusqu'à 80$ ou jusqu'à 200$ pour le temps passé, plus jusqu'à 5 000$ en frais remboursables documentés, et les montants peuvent être réduits en fonction du nombre de demandes approuvées. Personne ne peut te promettre 5 000$.

Urgence artificielle

La véritable date limite est le 3 février 2027. Tout message vous indiquant 24 heures, 48 heures ou « cette semaine » constitue une pression de fabrication.

Collecte excessive de données d'identité

Le véritable contrôle d'éligibilité demande un nom de famille, les trois derniers chiffres de votre NAS et une adresse e-mail. Une demande de numéro d'assurance sociale complet, de date de naissance, de scans d'identité ou d'informations d'identification de l'ARC constitue une collecte de données.

Toute demande payante

Le dépôt d'une réclamation est gratuit. Des frais de traitement, de vérification ou d'accélération sont synonymes de fraude.

Toute demande de code

Un code d'accès à usage unique lu à haute voix, transféré ou saisi sur un site tiers transmet votre compte.

Domaines similaires

Vérifiez bien l'adresse. Le site authentique est https://www.breachsettlementcanada.kpmg.ca.

Tout ce qui se termine par .info, .net, .co, .ca-claims ou une variante avec trait d'union du nom KPMG ne l'est pas.

Paiement par une méthode inhabituelle

Les demandes de transfert de fonds, d'achat de cartes-cadeaux ou de réception d'un paiement par virement électronique à un nouveau destinataire ne font partie d'aucun règlement.

Ce que nous vous recommandons de faire

Pour les directeurs et les membres de la famille

Tapez l'adresse, ne cliquez jamais

Accédez au contrôle d'éligibilité uniquement en saisissant https://www.breachsettlementcanada.kpmg.ca dans le navigateur Web. N'utilisez pas de liens provenant d'e-mails, de SMS, de réseaux sociaux ou de publicités de recherche.

Vérifiez en rappelant

Si quelqu'un prétend être l'administrateur, raccrochez et contactez breachsettlementcanada@kpmg.ca à partir des coordonnées du site officiel.

Traitez le NAS comme un justificatif

Ne fournissez jamais un numéro d'assurance sociale complet à un contact entrant.

Consultez directement votre compte CRA

Connectez-vous à Mon dossier CRA en saisissant l'adresse, confirmez que vos informations de dépôt direct et votre adresse postale n'ont pas été modifiées et activez l'authentification multifactorielle si ce n'est déjà fait.

Envisagez une alerte de dossier de crédit

Si vous pensez que vos informations ont été exposées, envoyez une alerte à la fraude auprès d'Equifax Canada et de TransUnion Canada.

Pour les family offices et le personnel des entreprises

Informez votre équipe cette semaine

Transférez ou imprimez ce message à toute personne qui gère la correspondance, les opérations bancaires ou les déclarations fiscales pour le compte d'un mandant.

Ajouter une étape de vérification

Toute instruction découlant d'un règlement, d'un remboursement ou d'un avis gouvernemental doit être vérifiée par un appel hors bande à un numéro connu avant tout transfert de données ou de fonds.

Surveillez les domaines similaires

Demandez à votre fournisseur informatique de surveiller les domaines nouvellement enregistrés qui associent le nom de votre famille ou celui de votre entreprise à des conditions de règlement, de réclamation, de remboursement ou de CRA.

Réglez le filtrage de votre courrier

Mettez en quarantaine les domaines d'expéditeurs nouvellement enregistrés et signalez le courrier externe faisant référence à des règlements de la CRA ou à des paiements de recours collectifs.

Signalez et conservez

Signalez les escroqueries présumées au Centre antifraude du Canada au 1-888-495-8501 et conservez les en-têtes des messages originaux plutôt que de les supprimer.

Si vous pensez avoir déjà été attrapé

Déplacez-vous rapidement

Modifiez le mot de passe de tout compte dont les informations d'identification ont été saisies, en commençant par Mon compte CRA et votre adresse e-mail, et révoquez les sessions actives.

Appelez le CRA

Si des informations d'identification de l'ARC ont été divulguées, communiquez immédiatement avec l'ARC et demandez que le compte soit verrouillé et examiné pour vérifier si des modifications ont été apportées au dépôt direct ou à l'adresse.

Avertissez votre banque

Signalez l'exposition et demandez une vérification renforcée des paiements sortants.

Déposer une alerte de crédit

Contactez Equifax Canada et TransUnion Canada.

Contactez Richter Guardian

Adressez-vous à votre équipe Richter Guardian. Nous pouvons aider à contenir l'incident, à évaluer ce qui a été exposé et à coordonner la surveillance.

Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?

Demandez une consultation privée pour savoir si Richter Guardian vous convient.

Conseils en matière de protection numérique
Abonnez-vous à la newsletter

Abonnez-vous pour recevoir chaque semaine nos dernières nouvelles et informations dans votre boîte de réception.

En vous inscrivant, vous acceptez notre Politique de confidentialité.
Merci ! Votre candidature a été reçue !
Oups ! Une erreur s'est produite lors de l'envoi du formulaire.

Protégez votre vie numérique en détectant les risques avant qu'ils ne s'intensifient

Richter Guardian vous offre une cybersécurité au niveau de l'entreprise adaptée aux particuliers, aux familles et aux dirigeants.

Surveillance et renseignement sur les menaces 24h/24 et 7j/7
Détection du vol d'identité et de l'usurpation d'identité
Restauration rapide en cas d'incident et conseils d'experts
Have questions after reading?
Blogue

Articles connexes

Femme faisant ses courses dans un magasin haut de gamme

Ce que signifie la violation d'IDScan.net pour les particuliers fortunés, les cadres et les membres de leur famille titulaires d'un permis de conduire canadien

Plus de 153 millions de permis de conduire, y compris ceux de plus d'un million de Canadiens, ont récemment été publiés sur le dark web. Le commissaire à la protection de la vie privée du Canada enquête actuellement sur IDScan.net dans le cadre de cette violation. Pour les particuliers fortunés, les dirigeants et leurs familles, le risque va au-delà de la fraude, car une carte d'identité divulguée peut permettre l'usurpation d'identité et des escroqueries ciblées aux conséquences accrues.

Le 1er septembre 2026, le journaliste spécialisé dans la cybersécurité Brian Krebs a découvert une annonce sur le dark web appelée Nexus, vendant des scans de plus de 153 millions de permis de conduire du Canada et des États-Unis. Les images semblaient provenir d'une société de vérification d'identité dont la plupart des gens n'ont jamais entendu parler: Discan.net.

Avez-vous déjà remis votre permis de conduire à la caisse d'un magasin de détail, au gérant d'une boîte de nuit, à la réception d'un hôtel ou à un agent de location de voitures? Si c'est le cas, cette violation pourrait avoir un impact sur vous.

C'est encore plus important si vous dirigez une entreprise, si vous siégez à un conseil consultatif ou si vous gérez le patrimoine familial.

Voici ce que nous savons, pourquoi cela touche plus durement les personnes fortunées et à quoi ressemble une réponse intelligente.

Ce que nous savons jusqu'à présent

Les informations qui suivent proviennent de Krebs sur la sécurité, Actualités mondiales, Yahoo Finance Canada et Discan.net lui-même.

Ces dossiers d'identité contenaient 153 millions de permis de conduire, 10 millions de cartes d'identité, 3 millions de documents de voyage et 579 000 cartes médicales. Environ 1,1 million de dossiers étaient canadiens, et l'Ontario en a enregistré le plus grand nombre, soit 473,673.

Krebs a indiqué qu'un enregistrement pourrait inclure des images recto et verso, ainsi que des scans infrarouges et ultraviolets. Il a vérifié les dossiers de neuf personnes. Chacun avait voyagé au moment de l'horodatage ou à proximité, notamment à un comptoir de location de voitures et dans un dispensaire de cannabis.

IDScan.net vend des logiciels de numérisation d'identité à des entreprises telles que des bars, des casinos, des sociétés de location de voitures et des magasins de cannabis. La société Avis du 4 septembre a déclaré qu'une personne non autorisée avait accédé aux données des clients ou les avait copiées, y compris leurs noms et numéros d'identification. IDScan.net a indiqué que l'accès complet nécessitait un paiement et offrait une surveillance gratuite du crédit.

Les officiels sont ensuite intervenus:

- Le FBI a déclaré le 2 septembre qu'il enquêtait sur l'incident. La GRC a également indiqué qu'elle surveillait la situation.

- Le 21 septembre, le commissaire à la protection de la vie privée Philippe Dufresne a ouvert une enquête officielle. L'enquête permettra d'examiner les mesures de sécurité d'IDScan.net et de déterminer si l'entreprise a correctement informé les personnes touchées, conformément à la LPRPDE, la loi fédérale sur la protection de la vie privée du secteur privé du Canada. CBC et La spécification a également couvert l'annonce.

Une mise en garde: les gros chiffres proviennent du vendeur et de Krebs. Selon Global News, ni la GRC ni le Centre canadien pour la cybersécurité ne les ont confirmés.

IDScan.net n'a pas précisé combien de Canadiens sont concernés. Krebs a indiqué que Nexus s'était déconnecté peu de temps après la diffusion de son histoire. La fermeture d'un site ne signifie pas la disparition des données copiées.

Pourquoi votre permis de conduire canadien est bien plus qu'une simple carte d'identité

Un permis de conduire contient votre nom complet, votre adresse personnelle, votre date de naissance et votre numéro d'identification, ainsi que votre photo. Yahoo Finance rapporte que les scanners modernes capturent les deux côtés de la carte et envoient souvent l'image à des serveurs cloud.

Les criminels peuvent utiliser ces informations pour ouvrir un crédit en votre nom. Ils peuvent également écrire des escroqueries qui semblent réelles, car ils savent des choses sur vous.

Des experts ont déclaré à Global News que les e-mails et les SMS de phishing constituaient probablement la prochaine étape. Ils ont également déclaré qu'une fois les données publiées, vous ne pouvez pas faire grand-chose pour les récupérer. Et vous ne pouvez pas réinitialiser votre visage comme un mot de passe.

Les chercheurs ont averti que les outils d'association de photos basés sur l'IA constituaient une véritable source de préoccupation pour les scans de photos volés.

Pourquoi cette violation est particulièrement importante pour les particuliers fortunés, les dirigeants et les membres de leur famille

Vous avez une visibilité accrue

Le chercheur en sécurité Zach Edwards a déclaré: "Il n'y a jamais eu de violation des permis de conduire à une telle échelle". Il a ajouté que la nature continue de la violation créait des risques pour la sécurité nationale pour des personnes de premier plan.

Krebs a trouvé des licences de hauts fonctionnaires américains à vendre. Cyberactualités a rapporté que les analystes considèrent les célébrités, les politiciens, les avocats et les personnes fortunées comme particulièrement exposés.

Pour une famille importante, un nom, une adresse et un visage constituent un bon point de départ pour une escroquerie ciblée, ou pire encore. Un scan de permis de conduire est également facile à associer à des informations publiques vous concernant, telles que votre entreprise, vos dons et vos sièges au conseil consultatif.

Vous avez une responsabilité accrue

Si vous dirigez une entreprise, un family office ou une succession, votre identité est une clé qui ouvre l'accès à l'argent des autres. Un criminel qui se fait passer pour vous peut appeler une banque, envoyer un e-mail à un conseiller ou faire pression sur un assistant. Les dommages peuvent être financiers, et ils peuvent nuisez aussi à votre réputation.

Vous faites face à une complexité accrue

La richesse signifie plus de propriétés, de véhicules, de voyages, de comptes et de personnes agissant en votre nom. Vos enfants adultes sont scannés dans les clubs. Un assistant loue une voiture. Un gérant de maison enregistre un invité. Chacun est un autre vendeur qui détient un autre exemplaire.

Il y a un bon côté des choses: la fortune permet d'acheter d'excellents avocats, comptables et conseillers en sécurité. Le problème est que chacun ne voit que sa propre tranche. Personne ne voit souvent la situation dans son ensemble.

Vous ne pouvez pas auditer tous les fournisseurs

L'enquête du commissaire à la protection de la vie privée est importante. En vertu de la LPRPDE, les entreprises doivent protéger les données qu'elles collectent. Malheureusement, des enquêtes ont lieu après l'infraction, et votre permis de conduire a été détenu par une entreprise que vous n'avez jamais choisie, après un scan auquel vous n'avez pas hésité à deux fois.

Une approche moderne: supposez que vous êtes exposé, mais limitez les dégâts

Une bonne sécurité aujourd'hui ne dépend pas de la conservation de tous les secrets. Cela suppose que certaines de vos données sont déjà disponibles, puis les rend difficiles à utiliser. Cinq habitudes aident à :

1. Demandez un contrôle visuel

Yahoo Finance note que vous pouvez généralement demander au personnel de regarder votre carte au lieu de la scanner. Vous pouvez également demander où sont stockés les scans.

2. Surveillez votre crédit

Extrayez vos rapports auprès de TransUnion ou d'Equifax et envisagez de lancer une alerte à la fraude. La GRC exhorte également les gens à surveiller les comptes financiers et gouvernementaux et à signaler les fraudes à la police et au Centre antifraude du Canada.

TransUnion est inclus dans votre abonnement Richter Guardian.

3. Verrouillez vos comptes, y compris les adresses e-mail et les réseaux sociaux

Utilisez des mots de passe uniques et sécurisés ainsi que l'authentification multifactorielle (MFA) partout, comme le conseille le Centre canadien pour la cybersécurité. Commencez par vos adresses e-mail et vos comptes de réseaux sociaux, pour tous les membres de votre famille.

4. Définissez une règle familiale "Vérifiez d'abord"

Toute demande urgente d'argent, d'accès ou de documents doit être confirmée par un deuxième canal, comme un appel vers un numéro connu. Cela devrait couvrir les assistants, les conseillers et les enfants adultes.

5. Bénéficiez d'une vue unique, complète et continue de votre niveau de risque numérique

Quelqu'un devrait surveiller l'ensemble du foyer, et non chaque compte séparément.

Vous pouvez commencer à effectuer ces quatre premières modifications dès aujourd'hui.

Le cinquième est difficile et prend beaucoup de temps à réaliser seul, et Richter Guardian propose un programme de cybersécurité personnel moderne destiné aux particuliers fortunés, aux cadres et à leurs familles.

Où se situe Richter Guardian

Richter Guardian ne peut pas extraire une licence de la base de données d'un fournisseur de dark web. Personne ne le peut. Ce que nous pouvons faire, c'est regarder les prochaines portes que les criminels vont essayer.

Après la fuite d'une carte d'identité gouvernementale, les attaquants doivent toujours agir comme vous. Cela signifie souvent prendre le contrôle d'un compte de messagerie ou d'un compte social, ou créer un faux profil.

Les Guardians de Richter protection de la réputation et de l'identité est conçu pour ce moment. Il fonctionne en quatre étapes :

Comprenez

Nous commençons par comprendre votre environnement numérique personnel, y compris les appareils et les comptes sur lesquels vous comptez, votre présence sur les réseaux sociaux et les endroits où vous êtes le plus susceptible d'être exposé.

Moniteur

24 heures sur 24, 7 jours sur 7, notre surveillance et prévention fonctionne tranquillement en arrière-plan. Richter Guardian aide à identifier les signaux de risque significatifs liés à votre vie numérique personnelle.

Surface

Lorsque quelque chose est important, notre équipe d'experts en cybersécurité l'examinera. Nous partageons avec vous le contexte et les priorités, afin que vous sachiez pourquoi c'est important. Cela peut être fait via Application mobile Richter Guardian, téléphone, e-mail, vidéo en ligne ou en personne.

Guide

Si une action est nécessaire, l'équipe dirigée par des humains de Richter Guardian, connue sous le nom de Cyber Defence Desk, vous aide à décider des prochaines étapes, en toute discrétion.

Au lieu d'un flot d'alertes, vous obtenez ce qui compte : un résumé et des conseils expliqués dans un langage clair, et une personne pour parler avec vous et vous guider à travers la situation.

Notre équipe peut également assurer la coordination avec vos conseillers ou fournisseurs de services informatiques existants, afin que votre family office, votre avocat et votre banque ne soient pas laissés pour compte. Richter Guardian s'inscrit dans une vie bien remplie au lieu de l'interrompre.

Passez à l'étape suivante: demandez une consultation privée ou effectuez une brève évaluation

Une violation de ce type est une bonne occasion d'examiner votre niveau de risque numérique et celui de votre famille, avant que quelqu'un d'autre ne le fasse.

Demandez une consultation privée. Discutez des identités et des comptes que vous souhaitez protéger, et posez-nous toutes vos questions. C'est confidentiel et sans engagement.

Vous n'êtes pas encore prêt à discuter ? Essayez notre Quels sont mes risques? évaluation. Cela prend quelques minutes, ne nécessite aucun détail sensible et votre résumé arrive par e-mail.

Illustration: Fraudes liées au vol d'identité synthétique ou traditionnel

Conseil en sécurité: Naviguer dans l'univers des fraudes liées au vol d'identité synthétique ou traditionnel

Vol d'identité synthétique et traditionnel : comment les cybercriminels utilisent les données volées et liste de mesures pour se protéger.

INTRODUCTION

Dans notre monde numérique de plus en plus interconnecté, la protection des renseignements personnels et financiers n'a jamais été d'une importance aussi cruciale. Les cybercriminels peuvent utiliser des renseignements d'identité volés pour commettre des fraudes financières, obtenir un accès non autorisé à des comptes et se livrer à d'autres activités criminelles. Il existe deux types de vol d'identité : le vol d'identité synthétique et le vol d'identité traditionnel. Le vol d'identité synthétique consiste à combiner des renseignements personnels pour créer une personne ou une entité à des fins illicites. Le vol d'identité traditionnel consiste à voler les données personnelles d'une personne afin de se faire passer pour elle.

PRÉVENIR TOUTES LES FORMES DE VOL D'IDENTITÉ

Vous êtes responsable de vous protéger contre le vol d'identité, la fraude et l'accès non autorisé aux données sensibles. Pour vous aider à mieux vous défendre, nous avons créé une liste de mesures et de pratiques exemplaires :

  1. Assurez-vous que vos renseignements de crédit sont exacts : vous pouvez en aviser l'un des principaux bureaux de crédit, qui vérifiera les renseignements sans frais.
  2. Déchiquetez les offres de crédit préapprouvées avant de les jeter.
  3. Protégez vos renseignements : tenez une liste complète de tous vos comptes dans un endroit sécurisé, comme une chambre forte pour mots de passe.
  4. Ne notez pas vos mots de passe (sauf dans une chambre forte pour mots de passe).
  5. Examinez vos factures attentivement.
  6. Conservez les reçus en sécurité et déchiquetez-les avant de les jeter.
  7. Ne divulguez ni votre numéro d'assurance sociale ni vos renseignements bancaires au téléphone sans vérifier la légitimité de la communication.
  8. Limitez le nombre de cartes de crédit et annulez les comptes inactifs.
  9. Ne laissez jamais votre sac à main ni votre portefeuille sans surveillance.
  10. Éliminez les documents de façon sécuritaire à l'aide d'une déchiqueteuse.
  11. Sécurisez votre boîte aux lettres.
  12. Évitez de transporter trop de documents sensibles.
  13. Surveillez régulièrement votre dossier de crédit.

Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?

Demandez une consultation privée pour savoir si Richter Guardian vous convient.

Illustration : L'hameçonnage par SMS cible les péages routiers

Conseil en sécurité: L'hameçonnage par SMS cible les paiements de péages routiers

Une vague d'hameçonnage par SMS cible les Canadiens au sujet de péages routiers. 407 ETR a averti ses clients. Comment repérer les messages légitimes.

PRÉSENTATION

Une vague d'hameçonnages par messages textes ciblant les Canadiens au sujet des péages routiers impayés sévit depuis le début de l'année. 407 ETR a averti ses clients de se méfier de textos frauduleux. Le message est conçu pour tromper les gens et les amener à cliquer sur un lien malveillant qui rendrait les gens vulnérables au vol de données personnelles.

COMMENT SAVOIR SI UN MESSAGE DE 407 TER EST LÉGITIME

407 ETR utilise des méthodes de communication spécifiques pour interagir avec les clients qui utilisent la route express à péage. Si vous êtes un client qui emprunte la 407, prenez note des canaux de communication légitimes suivants :

  • 407 ETR envoie uniquement des courriels à partir des adresses info@407etr.com ou communications@407etr.com. Assurez-vous que les courriels que vous recevez ne contiennent pas d'erreurs d'orthographe.
  • 407 ETR fait des appels de rappel de paiement automatisés. Lors de ces appels, on ne vous demandera pas vos renseignements personnels.
  • 407 ETR envoie des messages de rappel de paiement à partir d'un code abrégé à six chiffres. Les messages ne contiennent aucun renseignement personnel ou relatif à un compte et comprennent un lien vers la page Web de paiement sécurisé de l'entreprise. Les textes n'incluent jamais de lien direct pour payer.

CE QUE RICHTER GARDIEN PEUT FAIRE POUR VOUS AIDER

Communiquez avec notre service de guide-expert en cybersécurité pour vérifier la légitimité d'une situation. La protection de l'identité par TransUnion est incluse sur notre plateforme. Le service de protection de l'identité de TransUnion vous avertira de toute activité inhabituelle qui pourrait indiquer une fraude dans votre rapport de surveillance du crédit.

Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?

Demandez une consultation privée pour savoir si Richter Guardian vous convient.