Une vague d'hameçonnages par messages textes ciblant les Canadiens au sujet des péages routiers impayés sévit depuis le début de l'année. 407 ETR a averti ses clients de se méfier de textos frauduleux. Le message est conçu pour tromper les gens et les amener à cliquer sur un lien malveillant qui rendrait les gens vulnérables au vol de données personnelles.
COMMENT SAVOIR SI UN MESSAGE DE 407 TER EST LÉGITIME
407 ETR utilise des méthodes de communication spécifiques pour interagir avec les clients qui utilisent la route express à péage. Si vous êtes un client qui emprunte la 407, prenez note des canaux de communication légitimes suivants :
407 ETR envoie uniquement des courriels à partir des adresses info@407etr.com ou communications@407etr.com. Assurez-vous que les courriels que vous recevez ne contiennent pas d'erreurs d'orthographe.
407 ETR fait des appels de rappel de paiement automatisés. Lors de ces appels, on ne vous demandera pas vos renseignements personnels.
407 ETR envoie des messages de rappel de paiement à partir d'un code abrégé à six chiffres. Les messages ne contiennent aucun renseignement personnel ou relatif à un compte et comprennent un lien vers la page Web de paiement sécurisé de l'entreprise. Les textes n'incluent jamais de lien direct pour payer.
CE QUE RICHTER GARDIEN PEUT FAIRE POUR VOUS AIDER
Communiquez avec notre service de guide-expert en cybersécurité pour vérifier la légitimité d'une situation. La protection de l'identité par TransUnion est incluse sur notre plateforme. Le service de protection de l'identité de TransUnion vous avertira de toute activité inhabituelle qui pourrait indiquer une fraude dans votre rapport de surveillance du crédit.
Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?
Alerte à la fraude — Arnaques liées aux règlements suite à des violations de données de CRA
Un processus légitime de règlement des demandes de règlement de 8,7 millions de dollars a été ouvert le 4 août 2026 pour les victimes d'une violation de données du gouvernement du Canada en 2020, mais sa publicité permet aux fraudeurs de créer de faux portails, d'envoyer des stratagèmes d'hameçonnage, de créer des usurpations d'identité et de récolter des informations d'identification personnelles. Attendez-vous à de faux contrôles d'éligibilité, à de faux portails de réclamations et à des escroqueries par les administrateurs des réclamations impliquant KPMG, la CRA et les avocats du groupe avant la date limite de février 2027.
Cela couvrait les personnes dont les informations personnelles ou financières d'un compte en ligne du gouvernement du Canada, y compris le portail de l'Agence du revenu du Canada, ont été consultées sans autorisation en 2020.
KPMG est l'administrateur désigné par le tribunal, et les membres du groupe éligibles peuvent soumettre des réclamations en ligne ou par courrier jusqu'au 3 février 2027.
Le règlement est légitime, mais la publicité qui l'entoure correspond exactement aux conditions que recherchent les fraudeurs :
Un reportage national
Un véritable versement lié au gouvernement
Une véritable échéance
Un véritable administrateur demandant aux gens de saisir un nom de famille et les trois derniers chiffres d'un numéro d'assurance sociale sur un site Web
Cette combinaison donne aux criminels un prétexte crédible pour créer de faux vérificateurs d'éligibilité et de faux portails de réclamation convaincants, et pour récolter des données d'identité et des informations de compte à grande échelle.
Nos attentes
Une vague de courriels d'hameçonnage, de SMS, de publicités sur les réseaux sociaux, de résultats de recherche sponsorisés et d'appels vocaux usurpant l'identité de KPMG, de l'ARC, de la Cour fédérale et des avocats du groupe, a débuté quelques jours après la couverture médiatique et s'est poursuivie jusqu'à la date limite de réclamation de février 2027.
Les seules chaînes légitimes et ce qu'il faut surveiller
Ce que demande le véritable contrôle d'éligibilité
Nom de famille
Les trois derniers chiffres du SIN
Une adresse e-mail
Rien de plus au stade de l'éligibilité
Ce que le vrai processus ne demande JAMAIS
SIN complet
Date de naissance
Identifiants bancaires
Nom d'utilisateur ou mot de passe CRA My Account
Un code d'authentification multifactoriel
Un numéro de carte de crédit
Une copie d'une pièce d'identité gouvernementale téléchargée dans une fenêtre de discussion
Tout paiement ou frais. Il n'y a pas de frais pour déposer une réclamation
Tout message provenant d'un texto, d'un message direct ou d'un appel téléphonique non sollicité qui vous redirige vers une adresse différente, un lien raccourci ou le téléchargement d'une application doit être considéré comme frauduleux jusqu'à preuve du contraire.
À quoi ressembleront les contrefaçons
Les maquettes suivantes ont été produites par Richter Guardian à des fins de formation.
Il ne s'agit pas de vrais messages et les adresses et liens affichés ne sont qu'illustratifs.
Partagez-les avec votre famille, votre personnel de bureau et toute personne qui gère la correspondance en votre nom.
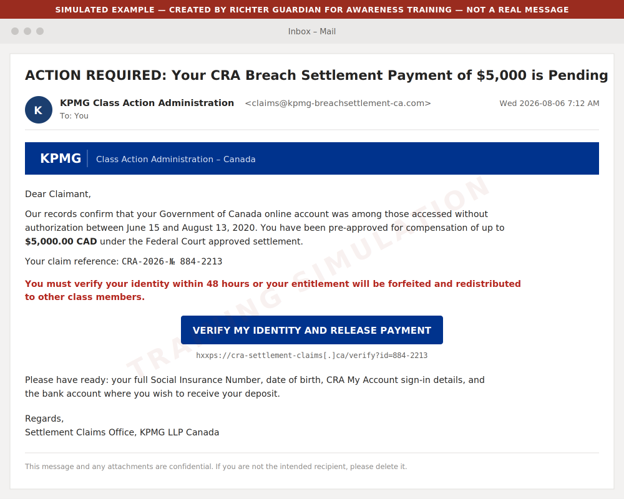
Exemple 1: e-mail de phishing usurpant l'identité de l'administrateur des réclamations
Un montant en dollars pré-approuvé que le véritable administrateur ne citerait jamais à l'avance
Une menace de confiscation de 48 heures alors que la date limite est en fait le 3 février 2027
Une demande de numéro d'assurance sociale complet
Informations de connexion à la CRA
Informations bancaires
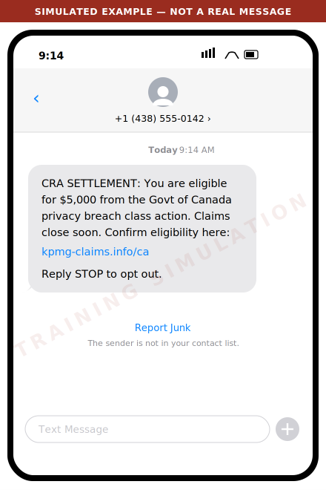
Exemple 2: envoi d'un message texte
Ce qu'il faut surveiller
L'administrateur ne sollicite pas de réclamations par SMS
Le domaine n'est pas kpmg.ca
Le montant est présenté comme garanti
L'urgence est fabriquée
L'avis de recours collectif légitime arrive par courrier ou à l'adresse de l'administrateur.
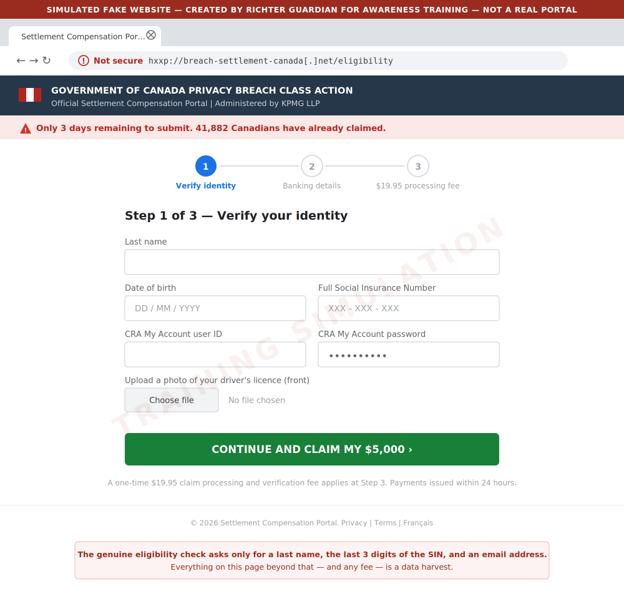
Exemple 3: faux portail d'éligibilité et de réclamation
Ce qu'il faut surveiller
Un domaine similaire non chiffré
Un numéro d'assurance sociale complet et des informations d'identification CRA sont demandés lorsque le site réel ne demande qu'un nom de famille
Trois chiffres SIN
Une adresse e-mail
Téléchargement d'un identifiant
Des frais de traitement lorsque la véritable réclamation est gratuite
Faux compteurs de rareté
Les criminels achètent également des publicités de recherche sponsorisées afin que ces pages apparaissent au-dessus des pages réelles.
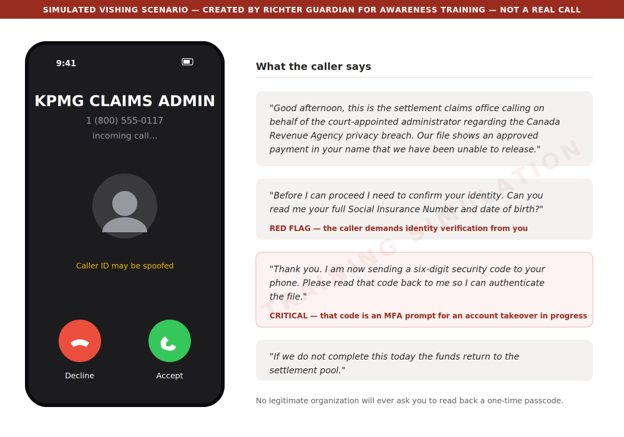
Exemple 4: Prétexte d'un appel vocal et d'un message vocal
Ce qu'il faut surveiller
Un appel entrant non sollicité
Vérification d'identité demandée par l'appelant plutôt que par vous
Surtout, une demande de relecture d'un code envoyé sur votre téléphone. Ce code est une invite d'authentification multifactorielle (MFA) pour un compte que l'appelant essaie de prendre en charge à ce moment-là. Aucune organisation légitime ne le demandera jamais
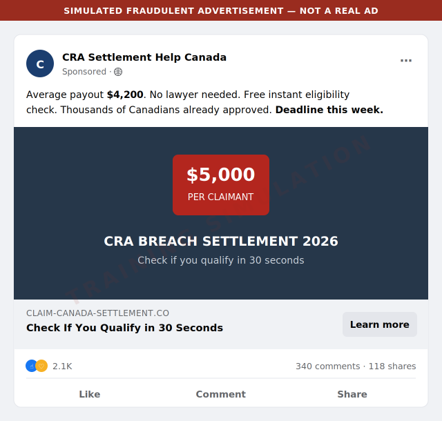
Exemple 5: Publicité sur les réseaux sociaux et les moteurs de recherche
Ce qu'il faut surveiller
Un paiement moyen inventé
Une date limite inventée
Un placement rémunéré supérieur au résultat réel
Contactez l'administrateur en saisissant directement l'adresse - https://www.breachsettlementcanada.kpmg.ca - plutôt qu'en cliquant sur une publicité ou un résultat de recherche.
Drapeaux rouges pour informer votre famille et votre personnel
Contact non sollicité
L'administrateur contacte les membres de la classe par courrier ou depuis son propre domaine. Il ne vous appellera pas à froid, ne vous enverra pas de SMS ou de message direct.
Un montant garanti à l'avance
L'indemnisation réelle peut aller jusqu'à 80$ ou jusqu'à 200$ pour le temps passé, plus jusqu'à 5 000$ en frais remboursables documentés, et les montants peuvent être réduits en fonction du nombre de demandes approuvées. Personne ne peut te promettre 5 000$.
Urgence artificielle
La véritable date limite est le 3 février 2027. Tout message vous indiquant 24 heures, 48 heures ou « cette semaine » constitue une pression de fabrication.
Collecte excessive de données d'identité
Le véritable contrôle d'éligibilité demande un nom de famille, les trois derniers chiffres de votre NAS et une adresse e-mail. Une demande de numéro d'assurance sociale complet, de date de naissance, de scans d'identité ou d'informations d'identification de l'ARC constitue une collecte de données.
Toute demande payante
Le dépôt d'une réclamation est gratuit. Des frais de traitement, de vérification ou d'accélération sont synonymes de fraude.
Toute demande de code
Un code d'accès à usage unique lu à haute voix, transféré ou saisi sur un site tiers transmet votre compte.
Tout ce qui se termine par .info, .net, .co, .ca-claims ou une variante avec trait d'union du nom KPMG ne l'est pas.
Paiement par une méthode inhabituelle
Les demandes de transfert de fonds, d'achat de cartes-cadeaux ou de réception d'un paiement par virement électronique à un nouveau destinataire ne font partie d'aucun règlement.
Ce que nous vous recommandons de faire
Pour les directeurs et les membres de la famille
Tapez l'adresse, ne cliquez jamais
Accédez au contrôle d'éligibilité uniquement en saisissant https://www.breachsettlementcanada.kpmg.ca dans le navigateur Web. N'utilisez pas de liens provenant d'e-mails, de SMS, de réseaux sociaux ou de publicités de recherche.
Vérifiez en rappelant
Si quelqu'un prétend être l'administrateur, raccrochez et contactez breachsettlementcanada@kpmg.ca à partir des coordonnées du site officiel.
Traitez le NAS comme un justificatif
Ne fournissez jamais un numéro d'assurance sociale complet à un contact entrant.
Consultez directement votre compte CRA
Connectez-vous à Mon dossier CRA en saisissant l'adresse, confirmez que vos informations de dépôt direct et votre adresse postale n'ont pas été modifiées et activez l'authentification multifactorielle si ce n'est déjà fait.
Envisagez une alerte de dossier de crédit
Si vous pensez que vos informations ont été exposées, envoyez une alerte à la fraude auprès d'Equifax Canada et de TransUnion Canada.
Pour les bureau familial et le personnel des entreprises
Informez votre équipe cette semaine
Transférez ou imprimez ce message à toute personne qui gère la correspondance, les opérations bancaires ou les déclarations fiscales pour le compte d'un mandant.
Ajouter une étape de vérification
Toute instruction découlant d'un règlement, d'un remboursement ou d'un avis gouvernemental doit être vérifiée par un appel hors bande à un numéro connu avant tout transfert de données ou de fonds.
Surveillez les domaines similaires
Demandez à votre fournisseur informatique de surveiller les domaines nouvellement enregistrés qui associent le nom de votre famille ou celui de votre entreprise à des conditions de règlement, de réclamation, de remboursement ou de CRA.
Réglez le filtrage de votre courrier
Mettez en quarantaine les domaines d'expéditeurs nouvellement enregistrés et signalez le courrier externe faisant référence à des règlements de la CRA ou à des paiements de recours collectifs.
Signalez et conservez
Signalez les escroqueries présumées au Centre antifraude du Canada au 1-888-495-8501 et conservez les en-têtes des messages originaux plutôt que de les supprimer.
Si vous pensez avoir déjà été attrapé
Déplacez-vous rapidement
Modifiez le mot de passe de tout compte dont les informations d'identification ont été saisies, en commençant par Mon compte CRA et votre adresse e-mail, et révoquez les sessions actives.
Appelez le CRA
Si des informations d'identification de l'ARC ont été divulguées, communiquez immédiatement avec l'ARC et demandez que le compte soit verrouillé et examiné pour vérifier si des modifications ont été apportées au dépôt direct ou à l'adresse.
Avertissez votre banque
Signalez l'exposition et demandez une vérification renforcée des paiements sortants.
Déposer une alerte de crédit
Contactez Equifax Canada et TransUnion Canada.
Contactez Richter Guardian
Adressez-vous à votre équipe Richter Guardian. Nous pouvons aider à contenir l'incident, à évaluer ce qui a été exposé et à coordonner la surveillance.
Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?
Conseil en sécurité: Pourquoi les applications d'authentification sont plus sûres que les SMS pour sécuriser vos connexions
L'authentification multifacteur renforce la sécurité de vos comptes. Les applications d'authentification sont plus sûres que les SMS car les codes ne peuvent pas être interceptés. Voici pourquoi et comment protéger vos comptes.
En savoir plus
PRÉSENTATION
L'une des meilleures façons de renforcer la sécurité de vos comptes est d'activer l'authentification multifacteur (AMF) : cela signifie que vous avez besoin de plus qu'un simple identifiant et mot de passe pour vous connecter. Nous recommandons vivement l'usage de l'AMF pour tous vos comptes sensibles.
Cependant, toutes les méthodes AMF ne se valent pas. Les applications d'authentification sont nettement plus sécurisées que la méthode par SMS, car elles génèrent les codes de sécurité directement sur votre appareil. À l'inverse, les codes reçus par SMS peuvent être interceptés.
QU'EST-CE QUE L'AUTHENTIFICATION MULTIFACTORIELLE ET POURQUOI EST-ELLE ESSENTIELLE?
L'AMF ajoute une étape supplémentaire lors de la connexion. En plus de votre identifiant et de votre mot de passe, vous devez fournir une seconde preuve d'identité, comme un code reçu via une application ou un message texte.
Cette étape supplémentaire rend l'accès à votre compte beaucoup plus difficile pour un pirate, même s'il connaît votre mot de passe.
Une application d'authentification est une application mobile qui génère des codes de sécurité pour la connexion. Ces codes sont des TOTP (mots de passe à usage unique basés sur le temps) et changent toutes les 30 à 60 secondes.
Pour configurer une telle application, il suffit de scanner un QR code ou d'entrer une clé secrète. Cela lie l'application à votre compte et permet à l'application de générer les bons codes à chaque session.
Pour vous connecter, saisissez votre identifiant, votre mot de passe, ainsi que le code actuel affiché dans l'application. Si ce code correspond à celui attendu par le serveur, l'accès est accordé.
Parmi les applications les plus utilisées :
Duo Mobile
Authy
Authentificateur Microsoft
Authentificateur Google
AMF #2 METHOD: SMS AUTHENTICATION
L'authentification par SMS repose sur l'envoi d'un code de sécurité via message texte. You entrez ce code en complément de votre identifiant et de votre mot de passe. Ce code (OTP — mot de passe à usage unique) est temporaire, valable pour une seule utilisation.
Certaines plateformes peuvent également envoyer ces codes par e-mail, mais le principe reste le même.
POURQUOI LES APPLICATIONS SONT PRÉFÉRABLES AUX SMS
Les applications d'authentification offrent une sécurité supérieure aux SMS pour plusieurs raisons :
Renouvellement constant : les codes changent automatiquement toutes les 30 à 60 secondes, rendant leur vol bien plus difficile.
Pas d'interception : les attaques dites « par interposition » (man-in-the-middle) permettent de voler les SMS, mais pas les codes générés en local.
Pas de risque de détournement de carte SIM (SIM swapping) : les hackers ne peuvent pas détourner votre numéro pour recevoir vos codes.
Moins de risques de piratage : les codes sont générés en local sur votre appareil, contrairement aux SMS qui transitent par les réseaux.
COMMENT LES CYBERCRIMINELS INTERCEPTENT LES CODES SMS
Voici deux techniques couramment utilisées :
Dérivation de carte SIM : un cybercriminel contacte votre opérateur mobile, usurpe votre identité et fait activer une nouvelle carte SIM à votre nom. Il reçoit alors tous vos messages, y compris les codes d'accès.
Attaques de type « par interposition » : les cybercriminels interceptent votre trafic sur un Wi-Fi public non sécurisé (dans un café, un aéroport, etc.), et capturent vos SMS.
COMMENT SÉCURISER VOS COMPTES
Pferiez une application d'authentification au lieu du SMS, chaque fois que c'est possible.
Protégez votre téléphone avec un mot de passe ou un code PIN robuste.
Évitez les réseaux Wi-Fi publics pour saisir vos codes de sécurité.
Ne partagez jamais vos codes, même avec une personne de confiance.
Restez vigilants face aux tentatives d'hameçonnage (hameçonnage) visant à vous soutirer vos informations.
Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?
Conseil en sécurité: Enregistrement en Toute Sécurité – Des Campagnes de Hameçonnage Visent les Hôtels et les Agences de Voyage
Des campagnes d'hameçonnage ciblent les hôtels et agences de voyage via des canaux légitimes. Comment repérer l'arnaque et rester en sécurité.
En savoir plus
Présentation
Le secteur du tourisme retrouve progressivement ses chiffres d'avant la pandémie grâce à la levée des restrictions de voyage et de confinement à l'échelle mondiale. Malheureusement, les cybercriminels profitent également de cette reprise en lançant des campagnes sophistiquées pour compromettre les systèmes des sites de réservation, des hôtels et des agences de voyage. Une fois ces systèmes compromis, les cybercriminels s'en servent pour envoyer des courriels d'hameçonnage aux clients existants.
Résumé de l'arnaque d'hameçonnage visant les hôtels et agences de voyage
Hameçonnage — Les attaquants envoient des messages en se faisant passer pour l'hôtel ou l'agence de voyage. Ces messages, envoyés via des canaux légitimes, demandent souvent une vérification supplémentaire des informations de carte de crédit.
Nouvelle cible — Une fois les systèmes de l'hôtel compromis, les cybercriminels utilisent les canaux de communication de l'hôtel pour cibler les clients légitimes.
Fichiers malveillants — Le fichier compressé téléchargé contient en réalité des exécutables malveillants (malware) qui infiltrent l'ordinateur de l'employé.
Tromper les employés — En créant un sentiment d'urgence, l'attaquant envoie un lien URL par courriel, supposément contenant des documents essentiels. Le lien redirige l'employé vers une plateforme d'hébergement légitime (Google Drive, Dropbox, etc.), où il télécharge un fichier compressé.
Point d'entrée — La campagne débute avec un acteur malveillant contactant un hôtel ou une agence de voyage pour obtenir des informations sur une réservation.
Comment rester en sécurité
Faites confiance à votre instinct — Si un courriel vous semble suspect, contactez directement l'hôtel ou l'agence de voyage pour vérifier la légitimité de la communication.
Prenez votre temps — Les attaquants cherchent souvent à créer un sentiment d'urgence. Prenez le temps d'examiner attentivement tout courriel vous demandant des informations sensibles ou des paiements.
Eviter de cliquer sur des liens non sollicités — Soyez toujours sceptique vis-à-vis des liens non sollicités, même s'ils proviennent d'une source de confiance. Vérifiez l'URL pour repérer des signes potentiels de fraude.
Vous êtes prêt à vous protéger contre les menaces numériques grâce à des professionnels expérimentés qui supervisent votre sécurité?