Planification successorale numérique pour les personnes et les familles fortunées
Mots de passe, AMF et clés de cryptomonnaies peuvent bloquer l’accès de votre famille. Découvrez comment bâtir un plan successoral numérique sécurisé.

Le risque numérique évolue rapidement. Pour les personnes et les familles ayant une plus grande présence publique, une responsabilité professionnelle ou une vie personnelle complexe, l'exposition numérique est souvent plus élevée. L'impact d'un incident de sécurité peut aller au-delà des inconvénients et affecter la confidentialité, la réputation et le bien-être financier.


Une petite sélection d'articles qui aident les lecteurs à rester informés des risques numériques personnels et exécutifs.
En décembre 2018, Gerald Cotten, fondateur de QuadrigaCX, est mort subitement lors d’un voyage en Inde. À l’époque, on croyait qu’il s’agissait de la plus grande plateforme d’échange de cryptomonnaies au Canada.
L’entreprise a rapidement annoncé qu’elle ne pouvait pas accéder aux portefeuilles decryptomonnaies qui contenaient les fonds des clients. La raison? Seul M. Cotten connaissait les mots de passe. Plus de 76 000 clients détenaient des avoirs d’environ 215 millions de dollars (en anglais seulement) sur la plateforme.
La Commission des valeurs mobilières de l’Ontario a ensuite conclu que la plateforme avait été exploitée comme une fraude, et qu’une grande partie de l’argent avait déjà disparu. Les premiers titres des médias ont toutefois marqué les esprits : lorsqu’une seulepersonne détient toutes les clés, son décès peut bloquer l’accès à tous lesautres.
Nul besoin de gérer uneplateforme d’échange pour que cela arrive à votre famille. Aujourd’hui, la plupart des gens conservent leur patrimoine, leurs dossiers et leurs souvenirs derrière des mots de passe, des téléphones et des codes de sécurité qu’ils sont seuls à contrôler.
La planification successorale numérique consiste às’assurer que les bonnes personnes pourront accéder à vos comptes en ligne, à vos appareils et à vos actifs numériques si vous décédez ou si vous n’êtes plus en mesure de les gérer vous-même.
Votre succession numérique comprend tout ce à quoi vous vous connectez, ainsi que les appareilsqui y donnent accès. Pour les personnes et les familles fortunées, cette liste d’actifs est longue et comprend souvent :
- Les comptes de courriel. Ce sont les clés maîtresses. Les réinitialisations de mots de passe, les relevés et les alertes de presque tous les autres comptes y aboutissent.
- Les comptes de placement, de courtage et bancaires. Courtage en ligne, services bancaires privés, portails de gestion de patrimoine, régimes de retraite et cartes de crédit avec programmes de récompenses.
- Les cryptomonnaies. Comptes sur des plateformes d’échange, portefeuilles logiciels et portefeuilles matériels, ainsi que leurs phrases de récupération.
- Les médias sociaux. Comptes Facebook, Instagram, LinkedIn et X, dont certains ont une valeur commerciale.
- Les appareils. Téléphones, ordinateurs portables, tablettes et systèmes domestiques, chacun verrouillé par son propre code d’accès.
- Le stockage infonuagique et les documents. Photos, dossiers fiscaux, actes notariés et pièces d’identité numérisées.
- Les autres éléments de valeur. Noms de domaine, sites Web, points de fidélité et abonnements.
Bien des familles croient que le testament couvre tout cela, mais c’est rarement le cas. BMO Gestion privée souligne qu’aucune loi générale au Canada n’encadre la transmission des actifs numériques. Ce sont donc les règles de chaque entreprise qui déterminent ce à quoi votre famille pourra accéder.
Les outils qui bloquentl es fraudeurs bloquent aussi votre famille. L’authentification multifacteur (AMF) exige un code provenant de votre téléphone ou d’une application d’authentification chaque fois que vous vous connectez. C’est une excellente protection de votre vivant. Mais si votre téléphone est verrouillé et que personne ne connaît le code d’accès, tous les comptes qui en dépendent deviennent inaccessibles.
Il existe un deuxème piège. Noter votre mot de passe bancaire sur une note autocollante pour votre conjoint peut sembler utile. Pourtant, l’Agence de la consommation en matière financière du Canada recommande de ne jamais communiquer vos NIP, vos mots de passe ou vos réponses aux questions de sécurité à qui que ce soit, même à un membre de votre famille. Une haute responsable de la lutte contre la fraude à RBC a expliqué à CBC (en anglais seulement) que le partage d’un mot de passe peut contrevenir à votre convention de services et vous rendre responsable des pertes liées à une fraude.
Le but n’est pas dedistribuer vos mots de passe. Il s’agit plutôt de faire en sorte que la bonne personne puisse accéder aux bonnes choses, au bon moment, d’une manière que la banque acceptera.
Les grandes entreprises technologiques offrent maintenant des paramètres « traditionnels » gratuits. Ils se configurent en quelques minutes, et la plupart des gens n’en ont jamais entendu parler.
- Contact légataire d’Apple. Vous pouvez désigner une ou plusieurs personnes qui pourront accéder aux données de votre compte Apple après votre décès. Elles auront besoin de la clé d’accès que vous aurez créée et d’un certificat de décès. Elles pourront récupérer vos photos, messages, notes, fichiers et sauvegardes d’appareils. Toutefois, elles n’auront pas accès à votre trousseau iCloud, qui contient vos mots de passe et vos clés d’accès enregistrés.
- Gestionnaire de compte inactif de Google. Vous pouvez choisir combien de temps Google doit attendre après que vous avez cessé d’utiliser votre compte. Une fois ce délai écoulé, Google peut transmettre les données de votre choix à un maximum de 10 personnes de confiance. Google peut supprimer les comptes inactifs depuis deux ans. Il vaut donc la peine de décider dès maintenant de ce qui devrait se passer.
- Contact légataire Facebook. Il s’agit d’une personne qui peut gérer votre profil commémoratif et télécharger ce que vous avez partagé. Elle ne peut pas se connecter à votre place ni lire vos messages.
- Contact légataire Instagram. Instagram vous permet maintenant de choisir une personne pour s’occuper de votre profil une fois qu’il esttransformé en profil commémoratif. Comme pour Facebook, ses pouvoirs sontlimités : elle ne peut pas se connecter, publier en votre nom ni lire vos messages. Vérifiez vos paramètres, car cette fonction n’est peut-être pas encore offerte dans toutes les régions.
X et LinkedIn font exception. Aucun des deux n’offre de contact légataire, il n’y a donc rien à activer. Leurs règles ne s’appliquent qu’une fois qu’un événement s’est produit.
- X désactive un compte à la demande d’un membre de la famille ou d’un représentant de la succession dont l’identité a été vérifiée. Si vous êtes inapte, la personne qui détient votre procuration peut aussi en faire la demande, mais X précise qu’elle ne peut donner accès au compte à personne, quel que soit son lien avec vous.
- LinkedIn permet à un liquidateur autorisé de demander la fermeture du compte. Toute autre personne peut signaler le décès, et le profil devient alors commémoratif.
Dans les deux cas, votre famille peut fermer le compte, mais elle ne peut pas y accéder. C’est important si votre compte X porte votre voix publique ou si votre profil LinkedIn contient des années de contacts d’affaires. Prévoyez donc dès maintenant ce qui suit :
- Décidez ce que vous souhaitez : conserver, archiver ou fermer chaque compte. Consignez-le par écrit pour votre liquidateur numérique.
- Téléchargez chaque année une archive de vos publications et de vos contacts, et rangez-la avec vos documents successoraux.
- Conservez ces identifiants et leurs codes de secours AMF dans votre coffre-fort de mots de passe, afin que la bonne personne puisse agir au besoin.
- Si un compte ou une page d’entreprise a une valeur commerciale, ajoutez dès maintenant un collègue de confiance comme administrateur.
- Demandez à votre avocat ou à votre notaire de s’assurer que votre procuration mentionne les comptes numériques, puisque c’est ce que X exige.
Vous voyez la tendance? Ces outils aident à préserver les souvenirs et les dossiers, mais aucun d’eux n’ouvrira votre compte de courtage ni ne transférera vos cryptomonnaies. Ces actifs exigent un plan distinct.
Au Canada, ce plan ne devrait pas se trouver dans votre testament, car, comme le souligne BMO Gestion privée (en anglais seulement), un testament devient public une fois qu’il est soumis à l’homologation. N’y inscrivez donc pas vos mots de passe. Désignez plutôt un liquidateur numérique dans votre testament et laissez-lui un ensemble d’instructions distinct et sécurisé.
Les cryptomonnaies sont l’actif le moins indulgent que vous puissiez détenir. Il n’y a aucune banque à appeler ni aucun lien « Mot de passe oublié ». Si les clés sont perdues, l’argent est généralement perdu lui aussi.
Un guide sur les cryptomonnaies du gestionnaire de mots de passe 1Password (en anglais seulement) répartit les avoirs en deux catégories :
- Les comptessur des plateformes d’échange (portefeuilles chauds). Les plateformes comme Coinbase ou Kraken ne permettent généralement pas de désigner un bénéficiaire. Votre liquidateur communique avec elles en fournissant un certificat de décès, le testament ou les documents d’homologation, ainsi qu’une pièce d’identité.
- Les portefeuilles matériels (portefeuilles froids). Aucune entreprise ne peut les déverrouiller pour vous. Vos héritiers ont besoin de l’appareil, de son NIP et de la phrase de récupération.
Ne conservez jamais une phrase de récupération dans une photo, un courriel ou une note sur votre téléphone; gardez-la hors ligne ou dans un coffre-fort sécurisé. Certains portefeuilles matériels permettent de diviser la récupération en plusieurs parties, afin qu’aucune personne ni aucun endroit ne détienne la clé complète.
Il est aussi recommandéde laisser une courte note rédigée en termes simples. Indiquez ce que vous possédez, où ces actifs sont détenus et ce que vous souhaitez qu’on en fasse. Les héritiers qui connaissent mal les cryptomonnaies sont des cibles faciles pour les fraudeurs qui offrent de les « aider ».
Vous n’avez pas à tout faire d’un coup. Voici plutôt un échéancier pratique que la plupart des familles peuvent suivre.
1. Dressez une liste. Notez chaque compte et appareil important : courriel, banques, maisons de courtage, portails de gestion de patrimoine, cryptomonnaies, médias sociaux, stockage infonuagique,téléphones et ordinateurs portables. Indiquez l’institution et le nom de votre conseiller, mais pas les mots de passe.
2. Transférez tout dans un coffre-fort de mots de passe. Un bon coffre-fort conserve les mots de passe, les codes AMF, les numéros de compte et les notes sécurisées dans un seul endroit chiffré, plutôt que surdes notes autocollantes ou dans des feuilles de calcul.
3. Activez les outils légataires. Ajoutez un contact légataire Apple, configurez le gestionnaire de compte inactif de Google, choisissez des contacts légataires Facebook et Instagram, et téléchargez les archives de vos comptes X et LinkedIn. Rangez la clé d’accès Apple avec vos documents successoraux.
4. Désignez un liquidateur numérique. Choisissez une personne de confiance qui est à l’aise avec la technologie. Demandez à votre avocat ou à votre notaire de lui conférer, dans votre testament, des pouvoirs clairs sur vos actifs numériques.
5. Mettez à jour vos procurations. Le décès n’est pas le seul risque. Un AVC ou un accident peut vous empêcher de gérer vos comptes. Demandez à votre avocat ou à votre notaire si votre procuration couvre vos comptes en ligne et numériques.
6. Configurez l’accès d’urgence. Choisissez qui peut ouvrir votre coffre-fort, et à quel moment. Imprimez la trousse d’urgence de votre coffre-fort, inscrivez-y le mot de passe du compte et conservez-la dans une enveloppe scellée chez votre avocat ou votre notaire, ou dans un coffre.
7. Sauvegardez votre AMF. Assurez-vous que vos codes d’authentification et vos codes de récupération ne sont pas prisonniers d’un seul téléphone. Notez les codes d’accès de vos appareils et rangez-les avec vos instructions.
8. Révisez et testez. Revoyez la liste après l’achat d’un nouveau téléphone, un changement de banque, un achat de cryptomonnaies, un mariage, un divorce ou un décès dans la famille. Présentez la configuration à votre liquidateur numérique pour qu’il sache par où commencer.
9. Suivez le processus de l’institution. Votre liquidateur ou votre mandataire communique avec chaque banque et maison de courtage en fournissant les documents requis. Il pourra se servir du coffre-fort pour trouver rapidement les comptes et les personnes-ressources, et non pour se connecter à votre place.
Les avocats et les notaires s’occupent du testament. Les conseillers en gestion de patrimoine s’occupent du portefeuille. Mais à qui reviennent les appareils, les mots de passe et les comptes de courriel qui relient le tout? C’est cette lacune que Richter Guardian est conçu pour combler.
Les forfaits de protection de Richter Guardian comprennent un coffre-fort de mots de passe. Vos identifiants, vos codes AMF et vos notes de compte peuvent ainsi être conservés dans un seul endroit chiffré. Notre équipe peut vous aider à le configurer avec un accès partagé pour les bons membres de votre famille et un accès d’urgence pour votre liquidateur numérique, afin que rien ne dépende de la mémoire d’une seule personne ou d’un seul téléphone. Nous vous aidons aussià préparer la trousse d’urgence 1Password de votre coffre-fort, un document PDF imprimable contenant les renseignements nécessaires pour se connecter, et à laconserver en lieu sûr avec vos documents successoraux. Les forfaits couvrent jusqu’à quatre membres de la famille et permettent d’en ajouter d’autres.
Un coffre-fort rempli de clés est une cible. Notre service de surveillance et prévention détecte en tout temps les identifiants compromis (y compris les adresses courriel et les mots de passe) et les activités suspectes, et notre protection des appareils couvre les téléphones, tablettes et ordinateurs portables sur lesquels vous comptez.
Notre processus d’intégration guidé passe en revue avec votre famille chaque appareil, adresse courriel et compte de réseaux sociaux. Notre équipe peut collaborer avec votre avocat, votre notaire, votre conseiller en gestion de patrimoine ou votre bureau familial, afin que votre plan numérique concorde avec votre plan juridique.
Si quelque chose tourne mal, de votre vivant ou après, notre Bureau de cyberdéfense fait partie de la réponse aux incidents et l’assistance de conciergerie. Vous pouvez le joindre par téléphone, par courriel, par vidéo ou au moyen de notre application mobile. Votre famille n’aura pas à régler la situation seule.
Votre testament indiquequi reçoit quoi, et votre plan successoral numérique fait en sorte que ces personnes puissent réellement y accéder.
Pour les familles qui ont des comptes complexes, plusieurs appareils et des outils et pratiques de sécurité rigoureux, ce plan ne se fera pas par hasard. Il exige une liste, un coffre-fort sécurisé, les bons paramètres légataires et des personnes qui savent quoi faire.
Le meilleur moment pour le mettre en place, c’est pendant que vous pouvez encore répondre vous-même à toutes les questions.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Un plan successoral numérique dresse la liste de vos comptes et de vos appareils, désigne un liquidateur numérique et donne à cette personne un moyen sécurisé d’accéder à ce dont elle a besoin si vous décédez ou si vous n’êtes plus en mesure de gérer vos affaires.
Non. Au Canada, un testament devient public une fois qu’il est soumis à l’homologation. Désignez un liquidateur numérique dans votre testament et conservez les renseignements d’accès dans un endroit distinct et sécurisé, comme un coffre-fort de mots de passe.
Non. Les banques recommandent de ne pas partager vos mots de passe, et le faire peut contrevenir à votre convention de services. Mettez plutôt en place un accès d’urgence adéquat et une procuration.
Les comptes sur des plateformes d’échange peuvent généralement être réclamés au moyen des documents successoraux. Les portefeuilles matériels exigent l’appareil, son NIP et la phrase de récupération. Si ces éléments sont perdus, l’argent est généralement perdu lui aussi.
Cet article est fourni à titre informatif seulement et ne constitue pas un avis juridique, fiscal ou financier. Consultez votre avocat ou votre notaire au sujet de votre situation.
Le 1er septembre 2026, le journaliste spécialisé dans la cybersécurité Brian Krebs a découvert une annonce sur le dark web appelée Nexus, vendant des scans de plus de 153 millions de permis de conduire du Canada et des États-Unis. Les images semblaient provenir d'une société de vérification d'identité dont la plupart des gens n'ont jamais entendu parler: Discan.net.
Avez-vous déjà remis votre permis de conduire à la caisse d'un magasin de détail, au gérant d'une boîte de nuit, à la réception d'un hôtel ou à un agent de location de voitures? Si c'est le cas, cette violation pourrait avoir un impact sur vous.
C'est encore plus important si vous dirigez une entreprise, si vous siégez à un conseil consultatif ou si vous gérez le patrimoine familial.
Voici ce que nous savons, pourquoi cela touche plus durement les personnes fortunées et à quoi ressemble une réponse intelligente.
Les informations qui suivent proviennent de Krebs sur la sécurité, Actualités mondiales, Yahoo Finance Canada et Discan.net lui-même.
Ces dossiers d'identité contenaient 153 millions de permis de conduire, 10 millions de cartes d'identité, 3 millions de documents de voyage et 579 000 cartes médicales. Environ 1,1 million de dossiers étaient canadiens, et l'Ontario en a enregistré le plus grand nombre, soit 473,673.
Krebs a indiqué qu'un enregistrement pourrait inclure des images recto et verso, ainsi que des scans infrarouges et ultraviolets. Il a vérifié les dossiers de neuf personnes. Chacun avait voyagé au moment de l'horodatage ou à proximité, notamment à un comptoir de location de voitures et dans un dispensaire de cannabis.
IDScan.net vend des logiciels de numérisation d'identité à des entreprises telles que des bars, des casinos, des sociétés de location de voitures et des magasins de cannabis. La société Avis du 4 septembre a déclaré qu'une personne non autorisée avait accédé aux données des clients ou les avait copiées, y compris leurs noms et numéros d'identification. IDScan.net a indiqué que l'accès complet nécessitait un paiement et offrait une surveillance gratuite du crédit.
Les officiels sont ensuite intervenus:
- Le FBI a déclaré le 2 septembre qu'il enquêtait sur l'incident. La GRC a également indiqué qu'elle surveillait la situation.
- Le 21 septembre, le commissaire à la protection de la vie privée Philippe Dufresne a ouvert une enquête officielle. L'enquête permettra d'examiner les mesures de sécurité d'IDScan.net et de déterminer si l'entreprise a correctement informé les personnes touchées, conformément à la LPRPDE, la loi fédérale sur la protection de la vie privée du secteur privé du Canada. CBC et La spécification a également couvert l'annonce.
Une mise en garde: les gros chiffres proviennent du vendeur et de Krebs. Selon Global News, ni la GRC ni le Centre canadien pour la cybersécurité ne les ont confirmés.
IDScan.net n'a pas précisé combien de Canadiens sont concernés. Krebs a indiqué que Nexus s'était déconnecté peu de temps après la diffusion de son histoire. La fermeture d'un site ne signifie pas la disparition des données copiées.
Un permis de conduire contient votre nom complet, votre adresse personnelle, votre date de naissance et votre numéro d'identification, ainsi que votre photo. Yahoo Finance rapporte que les scanners modernes capturent les deux côtés de la carte et envoient souvent l'image à des serveurs cloud.
Les criminels peuvent utiliser ces informations pour ouvrir un crédit en votre nom. Ils peuvent également écrire des escroqueries qui semblent réelles, car ils savent des choses sur vous.
Des experts ont déclaré à Global News que les e-mails et les SMS de phishing constituaient probablement la prochaine étape. Ils ont également déclaré qu'une fois les données publiées, vous ne pouvez pas faire grand-chose pour les récupérer. Et vous ne pouvez pas réinitialiser votre visage comme un mot de passe.
Les chercheurs ont averti que les outils d'association de photos basés sur l'IA constituaient une véritable source de préoccupation pour les scans de photos volés.
Le chercheur en sécurité Zach Edwards a déclaré: "Il n'y a jamais eu de violation des permis de conduire à une telle échelle". Il a ajouté que la nature continue de la violation créait des risques pour la sécurité nationale pour des personnes de premier plan.
Krebs a trouvé des licences de hauts fonctionnaires américains à vendre. Cyberactualités a rapporté que les analystes considèrent les célébrités, les politiciens, les avocats et les personnes fortunées comme particulièrement exposés.
Pour une famille importante, un nom, une adresse et un visage constituent un bon point de départ pour une escroquerie ciblée, ou pire encore. Un scan de permis de conduire est également facile à associer à des informations publiques vous concernant, telles que votre entreprise, vos dons et vos sièges au conseil consultatif.
Si vous dirigez une entreprise, un family office ou une succession, votre identité est une clé qui ouvre l'accès à l'argent des autres. Un criminel qui se fait passer pour vous peut appeler une banque, envoyer un e-mail à un conseiller ou faire pression sur un assistant. Les dommages peuvent être financiers, et ils peuvent nuisez aussi à votre réputation.
La richesse signifie plus de propriétés, de véhicules, de voyages, de comptes et de personnes agissant en votre nom. Vos enfants adultes sont scannés dans les clubs. Un assistant loue une voiture. Un gérant de maison enregistre un invité. Chacun est un autre vendeur qui détient un autre exemplaire.
Il y a un bon côté des choses: la fortune permet d'acheter d'excellents avocats, comptables et conseillers en sécurité. Le problème est que chacun ne voit que sa propre tranche. Personne ne voit souvent la situation dans son ensemble.
L'enquête du commissaire à la protection de la vie privée est importante. En vertu de la LPRPDE, les entreprises doivent protéger les données qu'elles collectent. Malheureusement, des enquêtes ont lieu après l'infraction, et votre permis de conduire a été détenu par une entreprise que vous n'avez jamais choisie, après un scan auquel vous n'avez pas hésité à deux fois.
Une bonne sécurité aujourd'hui ne dépend pas de la conservation de tous les secrets. Cela suppose que certaines de vos données sont déjà disponibles, puis les rend difficiles à utiliser. Cinq habitudes aident à :
Yahoo Finance note que vous pouvez généralement demander au personnel de regarder votre carte au lieu de la scanner. Vous pouvez également demander où sont stockés les scans.
Extrayez vos rapports auprès de TransUnion ou d'Equifax et envisagez de lancer une alerte à la fraude. La GRC exhorte également les gens à surveiller les comptes financiers et gouvernementaux et à signaler les fraudes à la police et au Centre antifraude du Canada.
TransUnion est inclus dans votre abonnement Richter Guardian.
Utilisez des mots de passe uniques et sécurisés ainsi que l'authentification multifactorielle (MFA) partout, comme le conseille le Centre canadien pour la cybersécurité. Commencez par vos adresses e-mail et vos comptes de réseaux sociaux, pour tous les membres de votre famille.
Toute demande urgente d'argent, d'accès ou de documents doit être confirmée par un deuxième canal, comme un appel vers un numéro connu. Cela devrait couvrir les assistants, les conseillers et les enfants adultes.
Quelqu'un devrait surveiller l'ensemble du foyer, et non chaque compte séparément.
Vous pouvez commencer à effectuer ces quatre premières modifications dès aujourd'hui.
Le cinquième est difficile et prend beaucoup de temps à réaliser seul, et Richter Guardian propose un programme de cybersécurité personnel moderne destiné aux particuliers fortunés, aux cadres et à leurs familles.
Richter Guardian ne peut pas extraire une licence de la base de données d'un fournisseur de dark web. Personne ne le peut. Ce que nous pouvons faire, c'est regarder les prochaines portes que les criminels vont essayer.
Après la fuite d'une carte d'identité gouvernementale, les attaquants doivent toujours agir comme vous. Cela signifie souvent prendre le contrôle d'un compte de messagerie ou d'un compte social, ou créer un faux profil.
Les Guardians de Richter protection de la réputation et de l'identité est conçu pour ce moment. Il fonctionne en quatre étapes :
Nous commençons par comprendre votre environnement numérique personnel, y compris les appareils et les comptes sur lesquels vous comptez, votre présence sur les réseaux sociaux et les endroits où vous êtes le plus susceptible d'être exposé.
24 heures sur 24, 7 jours sur 7, notre surveillance et prévention fonctionne tranquillement en arrière-plan. Richter Guardian aide à identifier les signaux de risque significatifs liés à votre vie numérique personnelle.
Lorsque quelque chose est important, notre équipe d'experts en cybersécurité l'examinera. Nous partageons avec vous le contexte et les priorités, afin que vous sachiez pourquoi c'est important. Cela peut être fait via Application mobile Richter Guardian, téléphone, e-mail, vidéo en ligne ou en personne.
Si une action est nécessaire, l'équipe dirigée par des humains de Richter Guardian, connue sous le nom de Cyber Defence Desk, vous aide à décider des prochaines étapes, en toute discrétion.
Au lieu d'un flot d'alertes, vous obtenez ce qui compte : un résumé et des conseils expliqués dans un langage clair, et une personne pour parler avec vous et vous guider à travers la situation.
Notre équipe peut également assurer la coordination avec vos conseillers ou fournisseurs de services informatiques existants, afin que votre family office, votre avocat et votre banque ne soient pas laissés pour compte. Richter Guardian s'inscrit dans une vie bien remplie au lieu de l'interrompre.
Une violation de ce type est une bonne occasion d'examiner votre niveau de risque numérique et celui de votre famille, avant que quelqu'un d'autre ne le fasse.
Demandez une consultation privée. Discutez des identités et des comptes que vous souhaitez protéger, et posez-nous toutes vos questions. C'est confidentiel et sans engagement.
Vous n'êtes pas encore prêt à discuter ? Essayez notre Quels sont mes risques? évaluation. Cela prend quelques minutes, ne nécessite aucun détail sensible et votre résumé arrive par e-mail.
En août 2026, le gouvernement du Liechtenstein a révélé que des pirates informatiques avaient pénétré par effraction un registre contenant les données relatives aux bénéficiaires effectifs de 31 000 entités juridiques. L'incident s'inscrit dans une tendance qui place les compromis en matière de confidentialité au premier plan des préoccupations des banques privées et de la gestion de fortune, et il ne s'agissait pas d'un événement isolé.
À peu près à la même époque, les systèmes gouvernementaux du Royaume-Uni, des Pays-Bas, de Suède et d'Espagne ont également été ciblés, et les chercheurs ont recensé 187 attaques de rançongiciels contre des agences gouvernementales du monde entier au cours du premier semestre de l'année seulement, soit une hausse de 13 % par rapport au second semestre de 2025.
Pourquoi une violation du gouvernement européen est-elle importante pour un bureaux familiaux au Canada ou aux États-Unis?
Les données volées lors d'attaques de ce type incluent souvent les mêmes informations que celles que les bureaux familiaux s'efforcent de protéger : structures de propriété, informations de confiance et informations personnelles liées à des familles fortunées.
Lorsqu'un registre gouvernemental est touché, les répercussions peuvent atteindre les clients privés qui ne savaient même pas que leurs données s'y trouvaient.
C'est dans ce contexte qu'un changement plus important se produit actuellement dans le monde des bureaux familiaux : de plus en plus de bureaux recrutent des spécialistes externes pour gérer les services essentiels, et ce changement apporte de réels avantages ainsi que de nouveaux risques qui nécessitent une gestion prudente.
Les bureaux familiaux gèrent des fortunes considérables, mais fonctionnent souvent avec des effectifs réduits, une combinaison qui les rend attractifs aux yeux des criminels.
- Un consultant en cybersécurité qui a précédemment travaillé pour Google et a occupé le poste de directeur adjoint de la sécurité informatique à New York a a déclaré que les bureaux familiaux n'avaient pas suivi le rythme de leur stratégie de cybersécurité, il n'est donc pas surprenant que tant de personnes aient déjà été attaquées.
- Un rapport publié en 2020 par le cabinet d'avocats Dentons a révélé qu'environ un bureaux familiaux sur quatre avait été victime d'une cyberattaque, près des deux tiers de ces attaques ayant eu lieu au cours des 12 derniers mois seulement. Une autre enquête d'EY a révélé que ce chiffre était plus proche de trois sur quatre.
- Une étude américaine plus confirme cette tendance : une étude réalisée en 2025 a révélé que 37 % des bureaux familiaux avaient été victimes d'une attaque au cours des deux années précédentes, avec des pertes moyennes par incident atteignant 1,2 million de dollars, et 62 % des bureaux familiaux n'avaient toujours pas mis en place de plan de cybersécurité officiel. Le problème a également attiré l'attention des régulateurs, la cybersécurité figurant désormais parmi les domaines prioritaires des contrôles de la SEC.
Plus près de chez nous, Les conseillers canadiens tirent la même sonnette d'alarme.
À l'horizon 2026, les conseillers en gestion de patrimoine ont indiqué que le renforcement de la cybersécurité était l'un des problèmes les plus urgents à leurs yeux, aux côtés de la volatilité géopolitique et des risques transfrontaliers.
La compromission des courriels professionnels, le clonage vocal Deepfake et les escroqueries par ingénierie sociale sont de plus en plus difficiles à détecter, car l'IA générative donne aux tentatives de fraude une apparence convaincante, tant sur le plan visuel qu'auditif, comme l'a souligné Richter dans son commentaire sur le « pare-feu humain ».
Face à tout cela, de nombreux bureaux familiaux ont conclu qu'ils ne pouvaient pas tout faire en interne.
Une récente enquête menée par Ocorian auprès de bureaux familiaux gérant un total de 119,37 milliards de dollars a révélé que 77 % prévoient de recourir davantage à des spécialistes externalisés au cours des trois prochaines années, et 21 % seulement s'attendent à ce qu'il n'y ait aucun changement.
La cybersécurité est l'un des trois principaux services que les familles confient déjà à des prestataires externes, selon 49 % des personnes interrogées, juste derrière les conseils en investissement illiquides. Les principales raisons invoquées par les familles pour justifier l'externalisation étaient le besoin de services plus sophistiqués, le manque d'expertise interne à mesure que le bureau s'agrandit et la simple rentabilité de l'embauche d'un spécialiste plutôt que de constituer une équipe interne complète.
Cette tendance ne se limite pas à la cybersécurité.
Les bureaux familiaux de Hong Kong, de Singapour et d'autres métropoles attirent des experts externes pour la gouvernance, la planification de la relève et les travaux relatifs à l'héritage à mesure que le secteur évolue et que les familles se rendent compte qu'aucune équipe interne ne peut maîtriser toutes les disciplines à la fois.
La logique est bonne. Les cybermenaces évoluent tous les jours. Tenir un spécialiste au courant des dernières tactiques de phishing, des outils de deepfake et des exploits des fournisseurs est un travail à plein temps, et la plupart des bureau familial ne disposent pas de suffisamment de personnel pour recruter un expert en cybersécurité à plein temps.
L'embauche d'un spécialiste résout un problème, mais en crée un autre : vous devez désormais gérer une relation avec une personne extérieure à votre bureau qui a accès à certaines de vos informations les plus sensibles. Cela ajoute une réelle complexité.
Tout d'abord, il y a le risque du fournisseur lui-même. Chaque spécialiste, sous-traitant ou plateforme externe que vous connectez à vos systèmes devient un point d'entrée potentiel pour un attaquant. Les criminels s'en prennent de plus en plus au maillon le plus faible d'une chaîne de fournisseurs au lieu d'attaquer directement une cible bien défendue.
Si votre fournisseur de technologie externe, votre consultant informatique ou même un comptable a une politique de mot de passe trop souple, cette faiblesse devient également la vôtre.
Deuxièmement, il y a le problème de coordination. Quand un le bureaux familiaux construit un modèle « allégé » avec seulement un à trois employés internes et externalise presque tout le reste, quelqu'un doit encore avoir la vue d'ensemble.
Sans une personne ou une équipe chargée de suivre l'articulation de tous les éléments extérieurs, les familles peuvent se retrouver avec la fragmentation qu'elles cherchaient à éviter : une entreprise gère le réseau, une autre gère les ordinateurs et les téléphones, une troisième s'occupe de la surveillance, et personne n'est propriétaire de la situation en cas de problème.
Troisièmement, il y a l'écart entre les dirigeants et leur foyer.
La sécurité informatique et des informations d'entreprise, même lorsqu'elle est correctement externalisée, a tendance à s'arrêter à la porte des bureaux.
Ce type de sécurité protège les serveurs et les comptes du bureaux familiaux, mais les appareils personnels, les réseaux sociaux des membres de la famille, le personnel de maison et les communications privées échappent souvent à cette couverture.
Les criminels le savent et s'en prennent de plus en plus à la population plutôt qu'à l'institution, en appelant directement les membres de la famille et en se faisant passer pour un expert en sécurité qui a besoin d'un accès à distance, ou en ciblant la boîte de réception d'un assistant plutôt que celle du directeur.
Enfin, il y a le facteur humain, qu'aucune externalisation ne supprime.
La plupart des failles de cybersécurité sont dues à une erreur humaine et non à une défaillance du pare-feu. Former les membres de la famille, le personnel de direction et les contacts familiaux à reconnaître les escroqueries est tout aussi important que n'importe quel contrat technologique que vous signez.
Compte tenu de tout cela, il est judicieux de recruter des spécialistes externes, mais cela doit être fait avec soin. Quelques considérations sont les plus importantes.
Demandez exactement ce que couvre le spécialiste. Cela inclut-il les appareils personnels et les membres de la famille, ou uniquement l'infrastructure de bureau? De nombreuses familles supposent une couverture plus étendue que celle dont elles bénéficient réellement.
Un plan écrit doit préciser qui doit être appelé en premier, comment une brèche est maîtrisée et qui communique avec la famille. Trop de bureaux familiaux n'y pensent qu'une fois que quelque chose ne va pas.
Même si plusieurs fournisseurs externes sont impliqués, une personne au sein du bureaux familiaux doit assurer la coordination entre eux, afin qu'aucun risque ne passe inaperçu.
Les familles fortunées franchissent de plus en plus de frontières physiques, et la capacité à opérer dans plusieurs juridictions était le facteur le plus important cité par les familles lors du choix d'un spécialiste dans le cadre de l'enquête Ocorian.
Les risques liés aux fournisseurs évoluent au fil du temps. Un spécialiste qui était fiable il y a deux ans a peut-être grandi, été recruté ou changé de personnel depuis lors. Les examens périodiques permettent de détecter les changements avant qu'ils ne deviennent un problème.
Aucun contrat ne remplace la formation des membres de la famille et du personnel à la détection des tentatives de phishing. Assurez-vous de vérifier les demandes de virement bancaire par téléphone et de répondre aux demandes inhabituelles, même si elles semblent urgentes.
La leçon la plus claire à tirer des récentes violations, qu'il s'agisse d'un registre gouvernemental en Europe ou des systèmes propres à un bureaux familiaux canadien, est que la cybersécurité moderne ne peut pas s'arrêter au périmètre de l'entreprise.
La cybersécurité doit s'étendre aux personnes : les dirigeants, les membres de la famille, les cadres et le personnel de maison de confiance, où qu'ils se trouvent et quel que soit l'appareil qu'ils utilisent.
C'est exactement l'écart que Richter Guardian a été conçu pour combler.
Les responsables des bureaux familiaux sont déjà chargés de poursuivre les opérations tout en protégeant la confidentialité et les communications sensibles, mais les appareils personnels, les comptes privés et l'exposition des foyers se trouvent souvent dans un espace dont la propriété n'est pas claire et où l'assistance est incohérente.
Richter Guardian étend la protection structurée et dirigée par des experts à cet espace, en collaborant avec l'équipe de sécurité de votre entreprise existante et des spécialistes externes plutôt que de les remplacer.
- Cela signifie une surveillance continue des menaces et des vulnérabilités, offrant une vision claire de l'exposition numérique personnelle sur l'ensemble des appareils, des comptes et des identités.
- Cela signifie une surveillance continue et proactive conçue pour faire apparaître des signaux de risque significatifs sans submerger les familles avec des alertes constantes.
- Cela signifie une protection de la réputation et de l'identité qui permet de détecter rapidement l'usurpation d'identité et la divulgation d'informations d'identification.
- Lorsqu'un incident survient, cela implique un service de conciergerie et une réponse aux incidents assurée par des intervenants humains, avec une marche à suivre claire, afin qu'un compte compromis ou un message suspect ne se transforme pas en chaos opérationnel.
Faire appel à une expertise externe en matière de cybersécurité est l'une des mesures les plus intelligentes qu'un bureaux familiaux peut faire dès maintenant. Assurez-vous simplement que la couverture atteint toutes les personnes qui en ont besoin, et pas seulement au bureau.
Si vous soutenez des directeurs d'école ou des familles très exposés et que vous souhaitez adopter une approche plus claire en matière de protection numérique personnelle, Richter Guardian commence par une conversation confidentielle afin de comprendre vos priorités.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
L’usurpation d’identité sur les médias sociaux se produit lorsqu’une personne se fait passer pour vous en ligne, généralement au moyen d’un faux profil ou d’un profil copié. Les dirigeants, les personnes fortunées et les familles à valeur nette élevée sont des cibles fréquentes, parce que leur nom inspire confiance. Ce guide explique comment repérer rapidement l’usurpation d’identité et quoi faire lorsque vous la découvrez.
Un faux profil peut sembler inoffensif au départ. Il peut pourtant servir à tromper les personnes qui vous font le plus confiance.
L’usurpation d’identité prend quelques formes courantes:
Un faux compte sur les médias sociaux n’a pas besoin de beaucoup d’abonnés pour causer du tort. Il lui suffit de joindre la bonne personne au bon moment.
L’usurpation d’identité fonctionne mieux lorsque les gens font déjà confiance au nom utilisé. C’est pourquoi les dirigeants et les familles fortunées sont des cibles attrayantes, pour trois raisons.
Les membres de la famille peuvent aussi être exposés. Les profils liés à la philanthropie, aux affaires ou à la vie publique d’une famille peuvent fournir beaucoup de matériel aux fraudeurs. Notre article sur la protection des personnes derrière le bureau familial explique comment un profil cloné peut servir à approcher des membres de la famille, des amis ou du personnel avec une fausse urgence.
L’usurpation d’identité sur les médias sociaux est plus qu’un simple désagrément. Elle peut causer trois types de préjudices.
Un faux compte peut publier du contenu offensant, faire de fausses déclarations ou agir d’une manière qui nuit à votre image, à celle de votre famille ou à celle de votre entreprise. Bien des gens ne sauront pas que le compte est faux.
L’objectif le plus courant est l’argent. Un faux profil peut écrire à vos contacts pour demander un prêt urgent, un investissement ou de l’aide en situation d’urgence. Comme la demande semble venir de vous, ils risquent d’agir sans vérifier.
L’intelligence artificielle rend ces fraudes plus difficiles à repérer. Les fraudeurs peuvent maintenant rédiger des messages convaincants et même imiter la voix d’une personne. Notre article sur le clonage vocal par IA explique comment une voix imitée peut servir à usurper l’identité de personnes en position d’autorité.
L’usurpation d’identité peut aussi être la première étape d’une attaque plus importante. Un faux profil peut servir à envoyer des liens conçus pour voler des mots de passe ou à recueillir des renseignements en vue d’hameçonnage. Si un mot de passe a déjà été exposé lors d’une fuite de données, un fraudeur pourrait prendre le contrôle de votre vrai compte plutôt que d’en créer un faux. C’est pourquoi la prévention de la prise de contrôle de comptes et la surveillance de l’usurpation d’identité vont de pair.
La plupart des gens découvrent l’usurpation d’identité seulement lorsqu’un ami ou un collègue leur demande : « C’est vraiment toi qui m’as envoyé ça? » À ce moment-là, le mal est peut-être déjà fait.
Pour détecter le problème plus tôt, surveillez quelques éléments clés :
Faire tout cela manuellement prend du temps et s’oublie facilement. Une surveillance continue permet de repérer plus rapidement les faux profils et l’utilisation abusive de l’identité, souvent avant même que vos contacts soient sollicités.
Si vous découvrez un faux profil ou soupçonnez que votre compte a été piraté, agissez rapidement.
Certaines plateformes agissent rapidement. D’autres prennent plus de temps, d’où l’importance d’avertir vos contacts tôt.
L’usurpation d’identité sur les médias sociaux échappe souvent à la protection offerte par l’entreprise. L’équipe de sécurité d’une entreprise peut surveiller sa marque, mais les comptes personnels d’un dirigeant et les profils des membres de sa famille ne sont souvent pas couverts.
C’est là qu’un service géré de cybersécurité personnelle peut aider.
Le service de Protection de la réputation et de l'identité de Richter Guardian surveille les signes d’usurpation d’identité liés au nom et aux comptes de médias sociaux d’un client, ainsi que l’exposition des identifiants qui pourrait mener à une prise de contrôle de compte. Lorsqu’une situation exige une attention particulière, elle est présentée avec son contexte afin que le client comprenne ce qui se passe et pourquoi c’est important.
La Surveillance et prévention ajoute une surveillance continue des appareils personnels, des comptes et des identités, ainsi qu’un examen des mesures de protection comme les mots de passe, l’authentification multifactorielle et les paramètres de confidentialité.
Si l’usurpation d’identité devient un problème actif, la Réponse aux incidents et assistance de conciergerie offre aux clients un moyen clair de joindre l’équipe Guardian et un accompagnement étape par étape tout au long de l’intervention.
Pour les bureaux familiauxs, ce soutien peut s’étendre aux personnes fortunées et à leur famille. Découvrez comment Richter Guardian soutient les Dirigeants et gestionnaires de bureaux familliaux.
Commencez par vous poser les questions suivantes :
Découvrez comment Richter Guardian aide à détecter l’usurpation d’identité dans les comptes personnels et à y réagir, ou faites gratuitement l’évaluation Quels sont mes risques? pour obtenir un aperçu rapide de votre exposition.
L’usurpation d’identité sur les médias sociaux se produit lorsqu’une personne crée ou contrôle un compte qui se fait passer pour vous. Ce compte peut copier votre nom, vos photos ou les renseignements sur votre entreprise afin de tromper vos contacts ou de nuire à votre réputation.
Parmi les signes courants : des contacts qui reçoivent de nouvelles demandes d’amitié ou des messages de « vous », des profils qui utilisent vos photos ou des alertes de connexion que vous ne reconnaissez pas. Rechercher votre nom régulièrement et recourir à une surveillance continue peut vous aider à repérer les faux comptes plus rapidement.
L’usurpation d’identité désigne généralement un faux compte distinct qui se fait passer pour vous. La prise de contrôle de compte signifie qu’un fraudeur a pris le contrôle de votre vrai compte, souvent à l’aide d’un mot de passe volé. Dans les deux cas, vos contacts peuvent être visés par une fraude.
Conservez d’abord des captures d’écran et le lien du profil. Utilisez ensuite l’option de signalement d’usurpation d’identité de la plateforme. Certaines plateformes exigent une preuve d’identité. Avertissez vos contacts en attendant la suppression du compte.
Leur nom inspire confiance, ils sont souvent visibles en ligne et ils sont en lien avec de nombreuses personnes. Un faux profil convaincant a donc plus de chances de réussir.
Souvent, oui. Des recherches régulières, les signalements envoyés par vos contacts et une surveillance continue des noms, des comptes de médias sociaux et des identifiants exposés permettent de repérer les faux profils avant que de nombreuses personnes soient sollicitées.
Une fausse invitation à une fête est une fraude qui imite une véritable invitation numérique et qui semble provenir d’une personne que vous connaissez.
Les fraudeurs imitent des services d’invitations en ligne comme Partiful, Evite, Paperless Post et Punchbowl. Leur invitation vous demande de télécharger un fichier ou de vous connecter pour voir les détails. Ces deux gestes peuvent donner aux fraudeurs l’accès à votre appareil, à vos comptes, ou aux deux.
Les autorités canadiennes et américaines ont mis le public en garde contre les tactiques utilisées dans cette fraude :
Vous recevez un texto ou un courriel qui ressemble à une invitation en ligne pour un anniversaire, un mariage, une remise de diplômes ou une réception privée. L’invitation mentionne souvent le nom d’un ami, d’un proche ou d’un collègue réel comme hôte.
L’invitation mène à une fausse page qui vous demande de télécharger un fichier PDF ou un autre type de fichier pour connaître l’heure, le lieu ou les détails concernant la confirmation de présence. Ce fichier peut être un logiciel malveillant qui donne aux fraudeurs l’accès à votre ordinateur.
D’autres versions ne comportent aucun fichier. Le lien ouvre plutôt une fausse page de connexion qui vous demande de vous connecter avec Google, Microsoft, Rogers ou votre compte de courriel « pour voir l’invitation ». Certaines demandent aussi un code de sécurité. Tout ce que vous saisissez est transmis directement au fraudeur, ce qui peut mener à la prise de contrôle de votre compte.
Même vérifier auprès de l’expéditeur par courriel peut ne pas suffire. Dans un cas rapporté par Fox News, un homme a écrit à son ami pour lui demander si une invitation Evite suspecte était authentique et a reçu une réponse rassurante. Le compte de l’ami avait été piraté, et c’est le fraudeur qui avait répondu.
Pour la plupart des gens, une fausse invitation peut entraîner le vol d’un mot de passe. Pour les dirigeants, les cadres et les familles fortunées, les conséquences peuvent être beaucoup plus importantes.
Plusieurs services expliquent comment vérifier leurs invitations, notamment Partiful, Evite et Paperless Post (en anglais seulement).
Si vous avez téléchargé un fichier, faites vérifier l’appareil avant de vous y fier de nouveau.
Découvrez comment Richter Guardian soutient les bureaux familiaux et les cabinets d’avocats, ou faites gratuitement l’évaluation Quels sont mes risques?
Elle imite un véritable service d’invitations en ligne et utilise un nom de confiance pour vous inciter à télécharger un fichier malveillant ou à vous connecter sur une fausse page.
Les véritables invitations des grands services n’exigent normalement ni téléchargement ni votre mot de passe de courriel. Vérifiez l’adresse Web et confirmez auprès de l’hôte par téléphone ou par texto.
Imaginez que vous recevez un courriel de sécurité de Google, suivi d’un appel d’une personne qui prétend travailler pour la sécurité de Google.
Le courriel est authentique et votre interlocuteur est au courant de son existence. Il serait donc raisonnable de croire que l’appel est légitime.
Malheureusement, des fraudeurs ont trouvé des façons de combiner de vrais messages de sécurité avec des appels frauduleux, ce qui rend plus difficile de distinguer le vrai du faux.
La bonne nouvelle, c’est que vous n’avez pas besoin de devenir un expert capable de repérer chaque nouvelle fraude. Quelques habitudes simples peuvent vous aider à vous protéger, vous et votre famille.
Une attaque récente documentée par Proton montre à quel point ces fraudes peuvent être convaincantes.
Le fraudeur crée un nouveau compte Google et inscrit l’adresse courriel de la victime comme adresse de récupération de ce compte. Google envoie alors à la victime un vrai message lui demandant de confirmer cette adresse de récupération.
Le fraudeur appelle ensuite la victime en se faisant passer pour un employé de Google. Il peut prétendre que quelqu’un tente d’accéder au compte de la victime ou de modifier ses renseignements de récupération.
D’autres messages de sécurité authentiques de Google peuvent même arriver pendant l’appel.
Cela crée une illusion convaincante : les courriels sont authentiques, donc la personne au bout du fil doit l’être aussi. Or, ce n’est pas nécessairement le cas.
Heureusement, Google applique une règle simple : l’entreprise ne vous appellera jamais au sujet de la sécurité de votre compte. Google ne vous appellera pas pour vous demander votre mot de passe ou un code de vérification, ni pour vous demander d’approuver une demande de connexion sur un appareil.
La technique derrière cette fraude peut prendre d’autres formes.
Le Centre antifraude du Canada prévient que des criminels peuvent tenter de se connecter à votre courriel, à vos médias sociaux, à vos comptes bancaires ou à d’autres comptes, ce qui déclenche l’envoi d’un vrai code à usage unique à votre attention.
Le criminel communique ensuite avec vous en se faisant passer pour une organisation en qui vous avez confiance et vous demande de lui fournir ce code.
Autrement dit, recevoir un vrai message de sécurité ou un vrai code de vérification ne prouve pas que la personne qui communique avec vous est légitime.
C’est une distinction importante à garder en tête.
Ne paniquez pas, et n’essayez pas de régler le problème pendant que vous êtes encore au téléphone.
Si quelqu’un vous appelle de façon inattendue au sujet d’un problème de compte, mettez fin à la conversation. Vous pourrez vérifier la situation de votre côté.
Le Centre antifraude du Canada recommande de ne jamais communiquer un code à usage unique, y compris à une personne qui prétend représenter un fournisseur de services.
Un code qui arrive sur votre téléphone ou dans vos courriels vous est destiné, et non à la personne qui communique avec vous.
N’utilisez pas les instructions ou les liens fournis par votre interlocuteur.
Ouvrez plutôt vous-même le site Web officiel ou l’application. Passez en revue l’activité de sécurité récente et vérifiez s’il y a des appareils que vous ne reconnaissez pas.
Pour un compte Google, utilisez les outils de sécurité de Google plutôt que de vous fier à une personne qui a communiqué avec vous de façon inattendue.
Regardez ce que le message dit réellement, et non ce que votre interlocuteur prétend qu’il signifie.
Par exemple, une personne qui demande à utiliser votre adresse courriel comme adresse de récupération d’un autre compte, ce n’est pas la même chose qu’une personne qui modifie les renseignements de récupération de votre propre compte.
Utilisez des mots de passe robustes et uniques ainsi que l’authentification multifacteur (AMF). Ces mesures rendent plus difficile la prise de contrôle d’un compte, même si quelqu’un obtient votre mot de passe.
Le Centre canadien pour la cybersécurité recommande des mesures d’authentification supplémentaires et de bonnes pratiques de sécurité des comptes pour vous protéger contre l’hameçonnage et les attaques connexes.
La sécurité des comptes ne devrait pas se limiter à quelques membres de votre famille.
Le compte de courriel d’un adolescent peut être lié à ses médias sociaux, à ses photos, à son stockage infonuagique, à ses comptes de jeux vidéo, aux services de son école et à d’autres aspects de sa vie numérique. C’est aussi vrai pour les enfants et les aînés.
Vous n’avez pas besoin de faire de tout le monde des experts en cybersécurité. Donnez-leur plutôt trois règles familiales simples.
Une personne qui prétend qu’un compte a un problème urgent n’a pas besoin de rester au téléphone pendant que vous vérifiez.
Ni à quelqu’un au téléphone, ni à quelqu’un qui vous écrit sur les médias sociaux, ni même à quelqu’un qui prétend vous avoir envoyé le code par erreur.
Faites comprendre aux membres de votre famille qu’ils peuvent venir vous voir si quelque chose leur semble anormal, même s’ils ont déjà cliqué sur un lien, répondu à un message ou commis une erreur. Cette dernière règle est peut-être la plus importante.
Vous voulez que le premier réflexe de votre famille soit d’en parler à quelqu’un, et non de cacher ce qui s’est passé.
Le Bureau de la concurrence Canada recommande lui aussi d’apprendre aux jeunes à protéger leurs renseignements personnels et à vérifier avec qui ils traitent en ligne.
Un message qui a l’air professionnel n’est pas nécessairement digne de confiance.
Le Centre antifraude du Canada prévient que la fraude moderne peut faire appel à des messages d’apparence professionnelle ainsi qu’à des textes, des images, des vidéos et des voix générés par l’IA.
Les dirigeants peuvent aussi être la cible d’hameçonnage très ciblé. Le Centre canadien pour la cybersécurité qualifie les attaques visant les cadres supérieurs de « chasse à la baleine », une forme de harponnage qui peut utiliser des renseignements sur la cible pour rendre l’approche plus convaincante.
La sécurité de votre famille est aussi plus interreliée que vous ne le pensez. Votre conjoint, vos enfants ou d’autres membres de la famille peuvent avoir des comptes, des appareils ou des renseignements personnels qui recoupent la vie numérique de l’ensemble de la famille.
La bonne question n’est donc plus simplement :
« Est-ce que ce courriel a l’air faux? »
Une meilleure question serait :
« Puis-je confirmer par moi-même que cette demande est authentique? »
La meilleure défense contre ce genre de fraude n’est pas la peur. C’est une habitude simple :
Un vrai courriel ne fait pas de la personne qui vous appelle une vraie personne. Un numéro de téléphone familier ne prouve pas l’identité de l’appelant. Et un avertissement urgent ne signifie pas que vous devez réagir dans l’urgence.
Si vous êtes client de Richter Guardian et que vous recevez un message de sécurité suspect, un appel ou une alerte de compte, communiquez avec nous avant d’agir si vous avez un doute. Notre équipe peut vous aider à évaluer ce qui s’est passé et à déterminer la marche à suivre.
L’objectif n’est pas de rendre votre famille nerveuse face à la technologie, mais de faire en sorte que chacun soit un peu plus difficile à tromper.
Explorez des articles basés sur les domaines de risque et de responsabilité.
Nouveaux articles et mises à jour de la part de l'équipe du Richter Guardian.
Un investisseur de Calgary poursuit TD Waterhouse Canada Inc. après que des fraudeurs auraient piraté ses comptes TD Direct Investing alors qu'il était en vacances à Hawaï.
Selon Le Globe and Mail, les intrus ont vendu ses avoirs et ont investi plus de 5 millions de dollars dans une action de Hong Kong peu cotée.
Lorsque l'entreprise s'est effondrée, il a perdu environ 4,5 millions de dollars d'épargne-retraite.
La TD affirme qu'il a effectué les transactions lui-même ou qu'il n'a pas sécurisé son compte. Rien n'a été prouvé devant les tribunaux, mais l'affaire montre à quelle vitesse la richesse peut disparaître une fois que les informations de connexion tombent entre de mauvaises mains.
Il ne s'agit pas d'un incident isolé.
La Banque TD a fait face à d'autres problèmes graves contrôle réglementaire ces dernières années, et avocats spécialisés dans les fraudes en valeurs mobilières continuer à déposer des réclamations d'investisseurs qui affirment que les contrôles ont échoué.
Les banques surveillent étroitement leurs systèmes centraux, mais les véritables points faibles se situent souvent ailleurs : les appareils personnels, les mots de passe des comptes et les comptes de messagerie des clients échappent tous à la supervision et au contrôle de la banque.
Il convient de s'arrêter sur le calendrier : la fraude présumée s'est produite alors que l'investisseur était absent à Hawaï. Ce n'est pas une coïncidence qui mérite d'être oubliée.
Les vacances font sortir les gens de leur routine à dessein, et c'est exactement ce qui les rend propices au repos et mauvais pour la sécurité.
À la maison, la plupart des gens ont des habitudes sans même y penser : consulter leurs comptes autour d'un café le matin, remarquer un e-mail étrange entre deux réunions, reconnaître quand quelque chose ne va pas sur un relevé.
Les voyages bouleversent chacune de ces habitudes à la fois:
- Vous utilisez le réseau Wi-Fi de l'hôtel ou de l'aéroport, qui est rarement aussi sécurisé que votre réseau domestique.
- Vous consultez vos e-mails et vos applications bancaires rapidement, souvent à court de temps entre deux activités. Une alerte de connexion suspecte peut donc être ignorée au lieu d'être lue attentivement.
- En cas de changement de fuseau horaire, les notifications peuvent arriver à 3 heures du matin et être rejetées sans être lues.
De nombreuses personnes « débranchent » intentionnellement leurs finances lorsqu'elles voyagent, considérant les vacances comme une pause complète par rapport à la surveillance.
Les fraudeurs comprennent bien cette tendance. Les prises de comptes se regroupent autour d'absences connues : vacances, longs voyages et/ou voyages d'affaires.
Une fenêtre de quelques jours sans que personne ne surveille un compte de près suffit souvent pour vendre des avoirs et placer des fonds dans une position volatile unique, ce qui est exactement ce qui s'est prétendument produit dans ce cas.
Rien de tout cela ne signifie que les gens ne devraient pas voyager ou se débrancher, ils le devraient. Cela signifie que la surveillance ne peut pas reposer sur le fait que le titulaire du compte se souvient de s'enregistrer depuis une plage d'Hawaï.
Les habitudes de base, surtout avant et pendant le voyage, réduisent considérablement vos propres risques:
- Activez l'authentification multifactorielle pour chaque compte de courtage, banque et e-mail.
- Utilisez un mot de passe unique et sécurisé pour chaque compte financier. Ne le réutilisez jamais.
- Évitez de vous connecter à des comptes financiers sur le réseau Wi-Fi public ou hôtelier lorsque vous voyagez.
- Configurez des alertes de compte pour les transactions, les retraits et les tentatives de connexion avant de partir.
- Désignez une personne en qui vous avez confiance pour qu'elle consulte les relevés pendant votre absence.
- Passez en revue attentivement l'activité de votre compte dans les jours qui suivent le retour.
- Renseignez-vous auprès de votre maison de courtage sur la possibilité de limiter ou de geler le trading sur marge si vous l'utilisez rarement.
Même les personnes prudentes sont prises pour cible, surtout lorsqu'elles quittent leur routine.
C'est une lacune que Richter Guardian est censé combler.
Les agents de sécurité des entreprises et des banques s'arrêtent à la porte du lieu de travail. Ils ne surveillent pas le téléphone personnel, l'ordinateur portable ou le compte de messagerie dont un fraudeur a réellement besoin.
Les Guardians de Richter surveillance et prévention le service surveille en permanence, y compris pendant les déplacements des clients, pour détecter les informations d'identification compromises et les activités suspectes. Si quelque chose ne va pas, les clients ne sont pas laissés seuls à le résoudre.
Notre équipe de réponse aux incidents, le Cyber Defence Desk, est joignable par téléphone, e-mail, vidéo ou application mobile pour expliquer ce qui se passe et orienter les prochaines étapes.
Les vacances devraient être synonymes de repos et non de vigilance. Pour les particuliers fortunés et les familles possédant des comptes complexes et plusieurs appareils, quelqu'un doit toujours regarder pendant que vous ne l'êtes pas. La protection ne doit pas s'arrêter là où s'arrête votre routine.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Le marché de la cyberassurance se détend alors que les menaces qui en stimulent la demande s'intensifient.
Les primes sont en baisse, mais plus de 40 % des cyberréclamations sont aujourd'hui rejetées, le plus souvent parce que les contrôles attestés sur la demande n'ont jamais été réellement en place.
Pour les bureau familial, avec leur gouvernance informelle et leur richesse concentrée, une politique moins onéreuse est de plus en plus une politique qui ne rapporte rien.
La position défendable pour bureau familial est un contrôle de sécurité vérifiable, et non une prime inférieure.
Reportage du Forum sur la cybersécurité des bureau familial à New York décrit un marché où la concurrence l'emporte sur le risque. Les nouveaux entrants, y compris les principaux transporteurs, ont fait baisser les prix, et les primes moyennes devraient encore baisser de 11 % en 2026.
Il est conseillé aux acheteurs de magasiner, mais le prix est désormais la variable la moins importante.
La fréquence et la gravité des pertes continuent d'augmenter malgré la baisse des taux, et les premiers signes indiquent que le taux de baisse commence à ralentir.
- Environ 50 % des bureau familial américains ont été touchés par une cyberattaque en 2025.
- Plus de 40 % des demandes de cyberassurance sont actuellement rejetées, en raison de contrôles manquants, de notifications tardives et de l'absence de dispositions de police, et non d'exclusions.
- Environ 75 % des assureurs effectuent désormais des scans de la surface d'attaque externe lors de la souscription, remplaçant ainsi l'auto-attestation.
- En moyenne, 713 000 dollars ont été réclamés dans le monde pour des rançongiciels en 2025, soit près du double des 374 000 dollars enregistrés en 2024.
- 60 % des bureau familial sont convaincus que leur personnel est capable de détecter et de prévenir les attaques basées sur l'IA.
- Augmentation de 2 137 % des attaques frauduleuses liées au deepfake depuis 2022 ; elles représentent désormais 6,5 % de l'ensemble des fraudes.
Les spécialistes du forum ont décrit les bureau familial comme étant structurellement vulnérables d'une manière que la cyberexposition commerciale standard ne permet pas de saisir.
Les mêmes caractéristiques qui rendent un bureau familial efficace le rendent exploitable:
- Cultures d'approbation informelle et d'autorisation basée sur la confiance.
- Une forte dépendance à l'égard des assistants personnels et d'un cercle restreint de membres du personnel.
- Un biais en faveur de la rapidité par rapport à un processus documenté.
- Des structures multigénérationnelles qui élargissent la surface d'attaque et brouillent la responsabilité.
Superposé sur le dessus se trouve un Surface de menace pilotée par l'IA: usurpation vocale de l'identité d'un mandant, hameçonnage généré par l'IA et compromission du courrier électronique professionnel.
Le FBI a enregistré une augmentation de 37 % des incidents BEC assistés par l'IA en utilisant voix exécutives clonées, et les attaquants peuvent désormais passer inaperçus dans un environnement compromis pendant 100 jours ou plus.
Les bureau familial et leurs conseillers font face à un environnement réglementaire de plus en plus strict qui reflète ce que les assureurs exigent déjà.
Les modifications apportées au règlement S-P de la SEC sont entrées en vigueur pour les petits conseillers en placement enregistrés le 3 juin 2026, introduisant un programme écrit de réponse aux incidents, une obligation de notification des violations de 30 jours par les clients et une surveillance accrue des fournisseurs.
Les examinateurs de la SEC ont fait de la conformité S-P une priorité pour 2026.
Les contrôles que le régulateur impose désormais sont, dans la plupart des cas, les mêmes contrôles que les cyberassureurs exigent pour qu'une réclamation soit honorée. Un seul programme satisfait les deux.
- Contrôle la vérification et l'état de préparation des attestations, en s'assurant que ce que vous dites aux souscripteurs est vrai et prouvé.
- Évaluation de la surface d'attaque externe alignée sur les scans de souscription des assureurs.
- Alignement de la réglementation S-P : programme écrit de réponse aux incidents, préparation à la notification des violations, supervision des risques liés aux fournisseurs.
- Défense de la couche humaine contre le deepfake et l'ingénierie sociale basée sur l'IA, y compris la sensibilisation du directeur et du personnel.
- Surveillance gérée continue afin que les contrôles restent en place entre les renouvellements.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Le Business Email Compromise, ou BEC, est une escroquerie ciblée dans laquelle un criminel se fait passer pour une personne de confiance. Ils peuvent se faire passer pour un cadre, un avocat, un vendeur, un conseiller, un employé ou un membre de la famille et vous demander d'envoyer de l'argent, de modifier vos coordonnées bancaires ou de partager des informations sensibles.
Le message peut provenir d'une adresse courriels similaire ou d'un compte réel piraté. Cela peut donner à la demande une apparence normale et inclure des détails que seule une personne de confiance semblerait connaître.
Les dirigeants, les personnes fortunées et leurs familles, ainsi que toute personne capable de transférer de l'argent ou de divulguer des informations sensibles sont de précieuses cibles criminelles. Les courriels écrits par l'IA et le clonage vocal peuvent rendre ces escroqueries encore plus convaincantes.
Un fraudeur envoie un message qui semble provenir d'une personne que vous connaissez. Il est conçu pour sembler routinier ou urgent afin que vous agissiez avant de confirmer la demande d'une autre manière.
Si un vrai le compte courriel a été compromis, le fraudeur peut consulter les conversations, les factures, les contacts et les détails du voyage. Il peut utiliser ces informations pour créer une demande convaincante au bon moment.
Le risque fonctionne dans les deux sens. Vous pouvez recevoir un message frauduleux ou votre propre compte peut être piraté et utilisé pour contacter d'autres personnes en votre nom.
Selon le rapport annuel 2025 du Centre de traitement des plaintes contre la criminalité sur Internet du FBI, le BEC a conduit à 24 768 plaintes et plus de 3 milliards de dollars de pertes été signalées en 2025. Seule la fraude en matière de placement a entraîné des pertes déclarées plus importantes cette année-là.
Le BEC est également de plus en plus difficile à identifier. L'IA peut créer des messages professionnels sans les fautes d'orthographe ou les formulations maladroites souvent liées aux escroqueries. Le clonage vocal peut également donner à un appel ou à un message vocal le son d'une personne que vous connaissez.
Surveillez :
Un message provenant d'un compte compromis peut ne présenter aucun de ces signes. Il est plus fiable de vérifier la demande que de déterminer si le courriel semble suspect.
Confirmez chaque nouvelle instruction de paiement, chaque changement bancaire ou chaque virement urgent en appelant directement la personne. Utilisez un numéro enregistré dans vos contacts, figurant sur un relevé précédent ou obtenu auprès d'une autre source fiable.
N'utilisez jamais un numéro fourni dans le même courriel que la demande.
Pendant l'appel, confirmez le montant du paiement, le destinataire, la banque, les coordonnées du compte et le motif de la transaction. Soyez particulièrement prudent si des informations ont changé.
Exigez l'approbation d'une deuxième personne de confiance pour les paiements supérieurs à un montant défini. Toutes les personnes impliquées devraient être tenues de faire une pause et de vérifier une demande, même si cela entraîne un court délai.
Protégez chaque compte de messagerie y compris des comptes personnels, dotés d'un mot de passe unique et sécurisé et d'une authentification multifactorielle. Tenez à jour les informations de restauration et vérifiez qu'il n'y a pas de règles de transfert, de filtres, d'applications connectées ou d'appareils connectés inconnus. Ne réutilisez pas votre mot de passe courriel sur d'autres services.
Si vous avez envoyé de l'argent ou partagé des informations bancaires, contactez immédiatement votre institution financière. Demandez si le paiement peut être arrêté, annulé ou gelé. Conservez les courriels, les messages et les relevés de paiement d'origine.
Si vous pensez que votre compte courriel a été piraté :
Richter Guardian peut contribuer à réduire le risque BEC en surveillant les informations d'identification exposées et en identifiant les tentatives d'usurpation d'identité, y compris les domaines, sites Web ou comptes similaires créés à votre nom.
Nous pouvons également vous aider à sécuriser vos comptes, à examiner les demandes suspectes et fournir des conseils si vous pensez qu'un compte a été piraté.
Si vous recevez un courriel suspect, une demande de paiement, un changement bancaire ou une demande d'informations sensibles, contactez-nous avant de prendre des mesures.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Le 4 août 2026, le processus de réclamation s'est ouvert pour une Règlement de 8,7 millions de dollars d'un recours collectif contre le gouvernement du Canada.
Cela couvrait les personnes dont les informations personnelles ou financières d'un compte en ligne du gouvernement du Canada, y compris le portail de l'Agence du revenu du Canada, ont été consultées sans autorisation en 2020.
KPMG est l'administrateur désigné par le tribunal, et les membres du groupe éligibles peuvent soumettre des réclamations en ligne ou par courrier jusqu'au 3 février 2027.
Le règlement est légitime, mais la publicité qui l'entoure correspond exactement aux conditions que recherchent les fraudeurs :
Cette combinaison donne aux criminels un prétexte crédible pour créer de faux vérificateurs d'éligibilité et de faux portails de réclamation convaincants, et pour récolter des données d'identité et des informations de compte à grande échelle.
Une vague de courriels d'hameçonnage, de SMS, de publicités sur les réseaux sociaux, de résultats de recherche sponsorisés et d'appels vocaux usurpant l'identité de KPMG, de l'ARC, de la Cour fédérale et des avocats du groupe, a débuté quelques jours après la couverture médiatique et s'est poursuivie jusqu'à la date limite de réclamation de février 2027.
https://www.breachsettlementcanada.kpmg.ca (anglais et français). Il s'agit du site Web de l'administrateur désigné par le tribunal.
breachsettlementcanada@kpmg.ca
Tout message provenant d'un texto, d'un message direct ou d'un appel téléphonique non sollicité qui vous redirige vers une adresse différente, un lien raccourci ou le téléchargement d'une application doit être considéré comme frauduleux jusqu'à preuve du contraire.
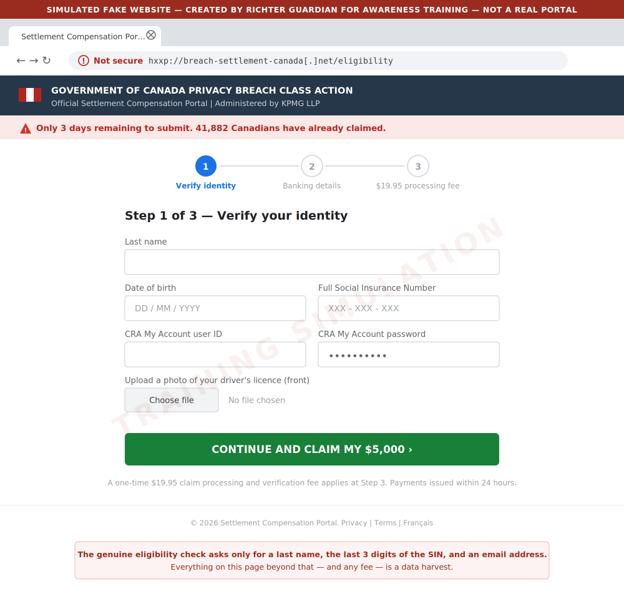
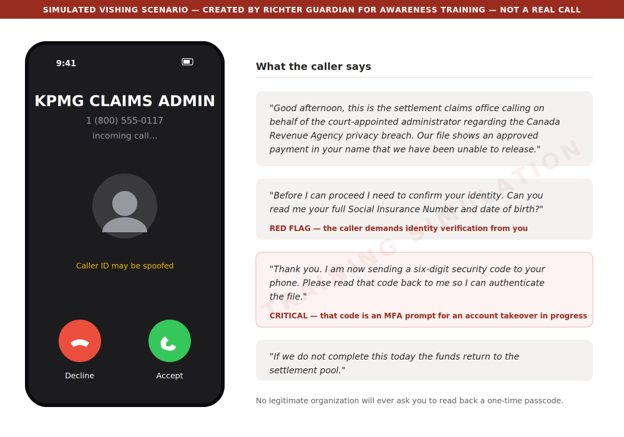
Les maquettes suivantes ont été produites par Richter Guardian à des fins de formation.
Il ne s'agit pas de vrais messages et les adresses et liens affichés ne sont qu'illustratifs.
Partagez-les avec votre famille, votre personnel de bureau et toute personne qui gère la correspondance en votre nom.
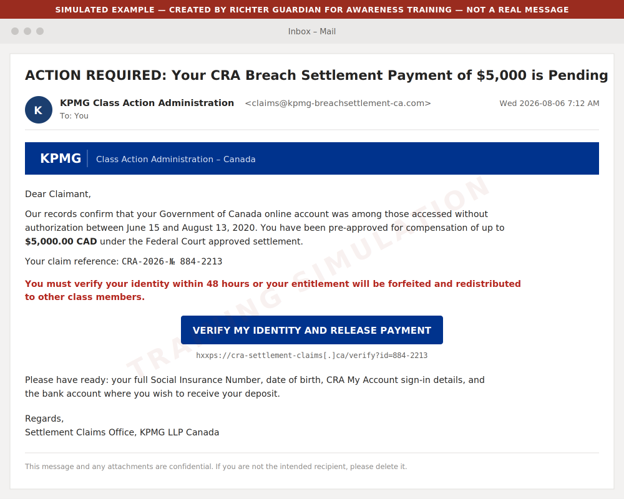
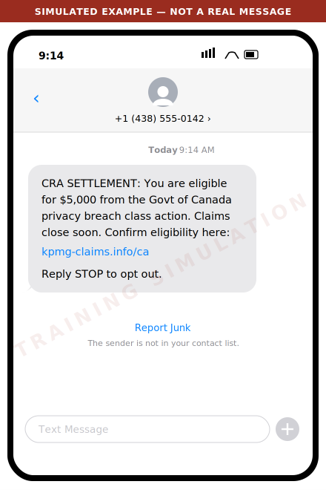
L'avis de recours collectif légitime arrive par courrier ou à l'adresse de l'administrateur.
Les criminels achètent également des publicités de recherche sponsorisées afin que ces pages apparaissent au-dessus des pages réelles.
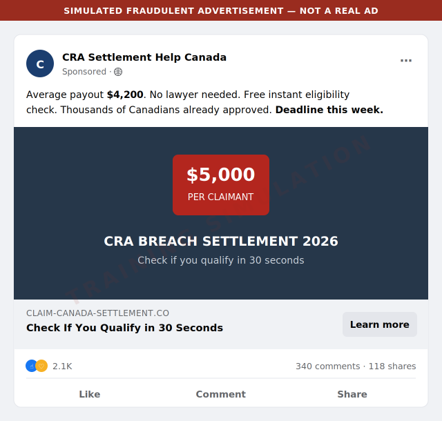
Contactez l'administrateur en saisissant directement l'adresse - https://www.breachsettlementcanada.kpmg.ca - plutôt qu'en cliquant sur une publicité ou un résultat de recherche.
L'administrateur contacte les membres de la classe par courrier ou depuis son propre domaine. Il ne vous appellera pas à froid, ne vous enverra pas de SMS ou de message direct.
L'indemnisation réelle peut aller jusqu'à 80$ ou jusqu'à 200$ pour le temps passé, plus jusqu'à 5 000$ en frais remboursables documentés, et les montants peuvent être réduits en fonction du nombre de demandes approuvées. Personne ne peut te promettre 5 000$.
La véritable date limite est le 3 février 2027. Tout message vous indiquant 24 heures, 48 heures ou « cette semaine » constitue une pression de fabrication.
Le véritable contrôle d'éligibilité demande un nom de famille, les trois derniers chiffres de votre NAS et une adresse e-mail. Une demande de numéro d'assurance sociale complet, de date de naissance, de scans d'identité ou d'informations d'identification de l'ARC constitue une collecte de données.
Le dépôt d'une réclamation est gratuit. Des frais de traitement, de vérification ou d'accélération sont synonymes de fraude.
Un code d'accès à usage unique lu à haute voix, transféré ou saisi sur un site tiers transmet votre compte.
Vérifiez bien l'adresse. Le site authentique est https://www.breachsettlementcanada.kpmg.ca.
Tout ce qui se termine par .info, .net, .co, .ca-claims ou une variante avec trait d'union du nom KPMG ne l'est pas.
Les demandes de transfert de fonds, d'achat de cartes-cadeaux ou de réception d'un paiement par virement électronique à un nouveau destinataire ne font partie d'aucun règlement.
Accédez au contrôle d'éligibilité uniquement en saisissant https://www.breachsettlementcanada.kpmg.ca dans le navigateur Web. N'utilisez pas de liens provenant d'e-mails, de SMS, de réseaux sociaux ou de publicités de recherche.
Si quelqu'un prétend être l'administrateur, raccrochez et contactez breachsettlementcanada@kpmg.ca à partir des coordonnées du site officiel.
Ne fournissez jamais un numéro d'assurance sociale complet à un contact entrant.
Connectez-vous à Mon dossier CRA en saisissant l'adresse, confirmez que vos informations de dépôt direct et votre adresse postale n'ont pas été modifiées et activez l'authentification multifactorielle si ce n'est déjà fait.
Si vous pensez que vos informations ont été exposées, envoyez une alerte à la fraude auprès d'Equifax Canada et de TransUnion Canada.
Transférez ou imprimez ce message à toute personne qui gère la correspondance, les opérations bancaires ou les déclarations fiscales pour le compte d'un mandant.
Toute instruction découlant d'un règlement, d'un remboursement ou d'un avis gouvernemental doit être vérifiée par un appel hors bande à un numéro connu avant tout transfert de données ou de fonds.
Demandez à votre fournisseur informatique de surveiller les domaines nouvellement enregistrés qui associent le nom de votre famille ou celui de votre entreprise à des conditions de règlement, de réclamation, de remboursement ou de CRA.
Mettez en quarantaine les domaines d'expéditeurs nouvellement enregistrés et signalez le courrier externe faisant référence à des règlements de la CRA ou à des paiements de recours collectifs.
Signalez les escroqueries présumées au Centre antifraude du Canada au 1-888-495-8501 et conservez les en-têtes des messages originaux plutôt que de les supprimer.
Modifiez le mot de passe de tout compte dont les informations d'identification ont été saisies, en commençant par Mon compte CRA et votre adresse e-mail, et révoquez les sessions actives.
Si des informations d'identification de l'ARC ont été divulguées, communiquez immédiatement avec l'ARC et demandez que le compte soit verrouillé et examiné pour vérifier si des modifications ont été apportées au dépôt direct ou à l'adresse.
Signalez l'exposition et demandez une vérification renforcée des paiements sortants.
Contactez Equifax Canada et TransUnion Canada.
Adressez-vous à votre équipe Richter Guardian. Nous pouvons aider à contenir l'incident, à évaluer ce qui a été exposé et à coordonner la surveillance.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.

La plupart des familles comprennent déjà la sécurité physique de leur domicile. Un système de sécurité domestique surveillé surveille les portes, les fenêtres et l'allée, et alerte une personne réelle dès que quelque chose ne va pas.
Peu de familles fortunées considéreraient que leur résidence principale n'est pas protégée de cette manière.
Pourtant, une protection équivalente fait souvent défaut pour l'aspect numérique de la vie de famille des cadres, où ils sont désormais bien plus exposés: comptes de messagerie personnels, téléphones portables, ordinateurs, profils de réseaux sociaux et informations financières.
Richter Guardian repose sur la même idée sous-jacente qu'un système de sécurité domestique, simplement appliqué à l'empreinte numérique d'une famille.
Cela vaut la peine de parcourir directement la comparaison, car elle indique clairement ce que la protection doit inclure.
La solidité d'un système de sécurité domestique dépend de l'étendue de sa couverture. Un système qui surveille uniquement la porte d'entrée laisse tous les autres points d'entrée ouverts. C'est pourquoi les systèmes de sécurité domestique placent des capteurs sur chaque fenêtre, chaque porte et souvent aussi dans le garage.
Richter Guardian applique ce même principe à la vie numérique des dirigeants au foyer et à la famille. Protection numérique personnelle signifie que tous les points d'entrée significatifs sont couverts, pas seulement les points les plus évidents. Cela inclut:
- Les ordinateurs portables, les tablettes et les téléphones personnels, qui sont souvent les appareils les moins protégés d'un foyer.
- Les comptes de messagerie personnels et familiaux sont souvent la cible la plus précieuse puisqu'ils servent souvent de méthode de recouvrement pour les comptes bancaires et d'investissement.
- Les comptes de réseaux sociaux, qui peuvent être clonés ou usurpés pour atteindre les membres de la famille, les amis ou le personnel.
Tout comme une fenêtre latérale non surveillée mine le capteur de la porte d'entrée d'un système de sécurité domestique, un appareil ou un compte personnel non protégé peut compromettre la protection partout ailleurs.
Un panneau de sécurité domestique décourage certaines activités opportunistes, mais il n'arrête pas un intrus déterminé et ne répond certainement pas à un intrus.
La valeur d'un véritable système de sécurité domestique réside dans la surveillance continue : des capteurs toujours actifs et un centre de surveillance qui surveille en permanence.
L'équivalent numérique est surveillance continue en cas de fuite d'informations d'identification, d'usurpation d'identité et de logiciels malveillants:
- Un mot de passe volé sur le Dark Web est comme une clé de maison dupliquée dans la poche d'un inconnu. Il ne fait rien tout seul, mais il devient dangereux dès que quelqu'un décide de l'utiliser.
- La surveillance continue du dark web et des informations d'identification signifie que l'exposition est détectée avant qu'elle ne se transforme en effraction, au lieu d'être découverte uniquement une fois que de l'argent ou des données ont déjà disparu.
Lorsqu'une alarme domestique est déclenchée, la valeur n'est pas uniquement l'alerte. C'est ce qui se passe ensuite.
Un centre de surveillance vérifie la situation et, si nécessaire, contacte les services d'urgence au nom du propriétaire. Comparez cela à un système de sécurité qui envoie simplement une notification téléphonique et laisse le résident décider de la marche à suivre.
Avec Richter Guardian, lorsqu'un problème survient ou qu'une clarification est requise, notre équipe de conciergerie vous contacte de manière sécurisée, privée et discrète. Vous pouvez également nous contacter à tout moment. Quoi qu'il en soit, la communication se fait par le biais du Application mobile Guardian, un appel téléphonique ou un autre canal convenu.
Nos professionnels du Guardian, également connus sous le nom de Cyber Defence Desk, expliquent ce qui se passe dans un langage clair et guident les prochaines étapes d'une manière qui s'intègre à vos stratégies globales de gestion de patrimoine et de risque.
Cela est particulièrement important au moment où cela est nécessaire : lorsqu'il y a un appel convaincant, une fenêtre contextuelle étrange ou une demande de virement inattendue.
Lorsque vous savez exactement à qui parler et que vous demandez à une personne réelle de répondre à ces questions, c'est la différence entre un incident maîtrisé et un incident coûteux.
La sécurité d'une maison ne repose pas uniquement sur les serrures. Il ajoute des détecteurs de mouvement, des caméras et des alertes périmétriques, afin de détecter toute activité suspecte même si aucune porte n'a encore été franchie.
La version numérique de ce document est protection de la réputation et de l'identité. Un profil de réseau social cloné ou une tentative d'usurpation d'identité est une forme d'activité qui se déroule dans le périmètre de la vie numérique d'une famille, bien avant qu'un compte ne soit compromis.
C'est en surveillant cette activité et en agissant rapidement qu'un petit signal d'alerte ne se transforme pas en un véritable incident impliquant une fraude ou une atteinte à la réputation.
C'est là que la comparaison devient particulièrement importante pour les familles fortunées comptant plus d'une résidence ou dont les membres vivent dans des logements différents.
Un propriétaire possédant une propriété de vacances, ou un enfant adulte dans une résidence séparée, ne considérerait pas que cette résidence secondaire est « couverte » par le système de sécurité installé à l'adresse principale. Chaque foyer a besoin de sa propre protection.
Il en va de même pour le numérique, et c'est souvent négligé.
L'exposition numérique d'une famille ne s'arrête pas à une seule adresse. Il suit chaque membre de la famille:
- l'enfant adulte à l'université;
- le parent vivant de façon autonome; et
- le personnel travaillant dans plus d'un établissement.
Chacune de ces personnes, leurs comptes et leurs appareils représentent un point d'exposition distinct, et chacune doit être couverte séparément, et non pas considérée comme sûre car la famille est en sécurité quelque part.
C'est pourquoi l'approche de Richter Guardian étend la couverture à l'ensemble de la superficie d'une famille, et pas seulement à un mandant ou à une propriété.
Une visibilité accrue sur plusieurs ménages signifie qu'un membre de la famille vivant dans un autre endroit n'est pas laissé en dehors du périmètre simplement parce qu'il ne se trouve pas sous le même toit.
Rien de tout cela ne veut dire que la protection numérique des dirigeants et la sécurité du domicile sont la même chose, car ce n'est pas le cas.
La logique sous-jacente qui justifie la mise en place d'un système de sécurité domestique est exactement celle qui devrait s'appliquer à l'exposition numérique d'une famille : couverture complète, surveillance continue, réponse réelle en cas de problème et protection qui suit chaque membre de la famille, et pas seulement une adresse.
Les familles qui ne veulent pas laisser une seule fenêtre sans surveillance à la maison laissent, dans de nombreux cas, plusieurs fenêtres numériques grandes ouvertes sans s'en rendre compte.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
La fraude par virement immobilier est une escroquerie dans le cadre de laquelle des criminels se font passer pour des tiers de confiance pour rediriger de l'argent lors d'une transaction immobilière.
Ces transactions impliquent souvent des virements bancaires importants et des communications urgentes entre les acheteurs, les vendeurs, les avocats, les agents immobiliers, les sociétés de titres, les notaires et les institutions financières.
Ensemble, ces facteurs font des transactions immobilières une cible de choix pour les fraudes.
Pour les personnes fortunées et les dirigeants, les risques peuvent être particulièrement importants.
Les achats et les ventes de propriétés peuvent impliquer de grosses sommes d'argent, de multiples conseillers et des informations personnelles ou financières sensibles. Un seul e-mail ou paiement frauduleux peut entraîner des pertes financières importantes.
La règle la plus importante est simple : avant d'envoyer de l'argent, vérifiez toujours les instructions relatives au virement par téléphone en utilisant un numéro de confiance que vous possédez déjà, et non un numéro fourni dans un e-mail.
Les transactions immobilières restent une cible majeure pour les fraudes. En 2025, le centre de traitement des plaintes relatives à la criminalité sur Internet du FBI a déclaré plus de 12 000 plaintes pour fraude immobilière et plus de 275 millions de dollars de pertes déclarées. C'était plus qu'en 2024, lorsque les pertes s'élevaient à environ 173 millions de dollars.
Ces pertes montrent à quel point les fraudes immobilières peuvent être courantes et dommageables. Dans de nombreux cas, la victime pense envoyer des fonds à une personne légitime, pour découvrir que l'argent a été redirigé vers un compte frauduleux.
Les attaquants commencent souvent par accéder à un compte de messagerie impliqué dans la transaction ou en se faisant passer pour l'une des parties. Ils peuvent surveiller la conversation en silence et attendre le bon moment pour intervenir.
Une fois que les attaquants ont compris les détails de la transaction, ils envoient un e-mail convaincant contenant des coordonnées bancaires frauduleuses qui redirigent l'argent vers l'attaquant. Les attaquants peuvent se faire passer pour n'importe quelle partie impliquée dans la transaction, comme un agent immobilier, un avocat, un représentant de la société de titres, ou même l'acheteur ou le vendeur eux-mêmes.
Comme l'attaquant peut connaître des informations spécifiques telles que les montants en dollars, les adresses des propriétés et les noms des personnes impliquées, le message peut sembler légitime, ce qui le rend extrêmement convaincant.
La protection la plus efficace est la vérification indépendante. Avant d'envoyer un virement bancaire, appelez le destinataire à l'aide d'un numéro de téléphone fiable qui a été fourni en personne, enregistré précédemment ou trouvé auprès d'une source vérifiée de manière indépendante.
Ne vous fiez pas aux informations de contact incluses dans un e-mail contenant des instructions de virement. Si un attaquant contrôle la conversation par e-mail, il peut également fournir un faux numéro de téléphone pour « confirmer » les informations frauduleuses.
Ceci est d'autant plus important que le clonage vocal par IA devient de plus en plus convaincant. Un appel téléphonique n'est utile que si le numéro est fiable. En cas de doute, utilisez un numéro que vous connaissez déjà ou vérifiez le numéro de manière indépendante via un site Web officiel ou un contact précédemment établi.
La même approche doit être utilisée pour tout paiement de valeur élevée, tout changement de compte ou toute demande impliquant des informations financières sensibles.
Soyez prudent en ce qui concerne:
- Modifications de dernière minute apportées aux instructions de câblage
- Pression pour câbler immédiatement
- Des adresses e-mail qui semblent légèrement décalées, telles que « titlecompany.co » au lieu de « titlecompany.com »
- Demande de confirmation des informations de paiement uniquement par e-mail
- Urgence inhabituelle, confidentialité ou changements de style de communication
- Nouvelles coordonnées bancaires qui n'ont pas été discutées précédemment
Cependant, une attaque bien conçue peut ne pas comporter de signes avant-coureurs évidents. Plutôt que d'essayer de déterminer si un e-mail « semble suspect », considérez toutes les instructions de virement comme non vérifiées jusqu'à ce qu'elles soient confirmées par téléphone à l'aide d'un numéro fiable.
Avant d'envoyer des fonds, procédez comme suit:
1. Confirmez les instructions relatives au virement par téléphone à l'aide d'un numéro connu et fiable.
2. Vérifiez le nom du destinataire, le nom de la banque, le numéro de compte, le numéro d'acheminement et le montant du paiement.
3. N'utilisez pas les numéros de téléphone ou les liens fournis dans le même e-mail que les instructions de virement.
4. Soyez particulièrement prudent en ce qui concerne les modifications de dernière minute.
5. Si quelque chose vous semble inhabituel, interrompez la transaction et contactez votre conseiller, votre banque ou votre équipe de sécurité.
Richter Guardian peut contribuer à réduire le risque de fraude électronique grâce à une surveillance proactive, à des conseils personnalisés en matière de cybersécurité et à l'assistance d'experts pour sécuriser les comptes, les appareils, les informations d'identification et les informations relatives à l'identité.
Si vous n'êtes pas sûr d'une transaction, si vous recevez des instructions de paiement suspectes ou si vous souhaitez bénéficier d'une protection accrue avant un transfert de valeur élevée, contactez-nous.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Un bureau familial existe pour protéger le patrimoine de la famille. Pourtant, les actifs que les criminels ciblent de plus en plus avec l'IA ne sont pas les comptes ou les portefeuilles d'entreprise.
Les cibles sont désormais les téléphones personnels, les ordinateurs, les profils de réseaux sociaux et les adresses courriel appartenant aux membres de la famille eux-mêmes, ainsi qu'à leurs gestionnaires et dirigeants de confiance.
La sécurité du bureau familial doit également s'y étendre, car chacun de ces points de contact personnels est une porte d'entrée potentielle vers tout le reste.
Les criminels s'arrêtent rarement à une boîte courriel piratée ou à un profil de réseau social cloné. Ils l'utilisent comme point d'ancrage; un moyen de garder la porte fissurée ouverte, prête à une nouvelle entrée.
C'est ce qui rend l'exposition numérique personnelle si dangereuse pour les bureaux familiaux en particulier : les actifs protégés sont déjà concentrés et les membres de la famille qui y sont connectés constituent le moyen le plus simple d'y entrer. Dès qu'une faille est comblée, les criminels se mettront en quête du prochain appareil, compte ou boîte courriel non surveillé.
Les solutions de sécurité pour les bureaux familiaux très fortunés doivent couvrir l'ensemble de la superficie d'une famille aisée, et pas seulement le bureau lui-même.
Chaque exposition, laissée sans surveillance, devient une voie vers l'usurpation d'identité, l'extorsion ou la fraude visant la famille et, par extension, le bureau lui-même.
Les téléphones, tablettes et ordinateurs portables utilisés par les dirigeants, les conjoints, les enfants adultes, les adolescents, les grands-parents et le personnel de direction sont souvent les appareils les moins protégés de l'ensemble du bureau familial, même s'ils permettent souvent d'accéder au courrier électronique, aux applications bancaires et aux documents partagés.
Les profils liés à la philanthropie, à l'engagement dans le monde des affaires ou simplement à la notoriété publique d'une famille constituent des cibles de choix pour l'usurpation d'identité. Un faux compte convaincant, créé à partir de vraies photos et de vrais détails, peut être utilisé pour solliciter de l'argent, extraire des informations ou porter atteinte à la réputation d'une famille.
Les ordinateurs personnels utilisés à la fois pour la vie de famille et la surveillance financière sont des points d'entrée courants des logiciels malveillants, en particulier lorsqu'ils sont partagés au sein d'un foyer ou utilisés à la fois pour le travail et la navigation personnelle.
Un compte de messagerie personnel ou familial piraté est souvent l'actif le plus précieux pour un criminel, puisqu'il s'agit souvent de la méthode de recouvrement pour les comptes bancaires, de placement et autres comptes financiers.
Ce qui a récemment changé, ce n'est pas seulement le nombre de points d'exposition, mais aussi la rapidité avec laquelle ils peuvent désormais être exploités de manière convaincante :
Cette combinaison (matériel source minimal, quelques minutes de configuration et sortie quasi parfaite) permet de transformer une seule ressource exposée en attaque bien plus rapidement, et contre un plus grand nombre de membres de la famille, qu'il n'était possible de le faire il y a encore quelques années.
La couverture des bureau familiaux canadiens a pointé vers la recherche du cabinet d'avocats Dentons qui montre que de nombreux bureau familiaux mettent du temps à moderniser leurs pratiques de sécurité, les exposant ainsi de plus en plus à des attaques de plus en plus faciles à lancer.
Le plus grand danger n'est pas la compromission d'un compte à lui seul, mais la manière dont plusieurs petites expositions peuvent être enchaînées en une seule attaque coordonnée utilisant l'IA.
Une voix clonée à partir d'un discours public ou d'une entrevue peut être associée à des informations de voyage ou à des actualités familiales extraites d'un compte de réseau social pour créer une histoire crédible et urgente. Cette histoire peut ensuite être diffusée via une adresse courriel usurpée ou déjà compromise, ajoutant ainsi une couche de légitimité apparente qu'une banque, un conseiller ou un membre du personnel de maison ne peut pas remettre en question à ce moment.
De récents rapports sur les tendances en matière de fraude au Canada ont décrit des escrocs utilisant des chatbots IA pour maintenir une interaction fabriquée grâce à de multiples appels, courriels et messages, en gardant une cible engagée jusqu'à ce que l'argent soit transféré ou que des informations soient divulguées.
Le Centre antifraude du Canada a signalé l'usurpation d'identité et la fraude d'identité synthétique, qui permettent de la même manière de réunir de petits éléments de renseignements personnels réels pour obtenir une fausse identité convaincante, parmi les les catégories de fraude qui connaissent la croissance la plus rapide au Canada.
C'est pourquoi il est important de combler chaque écart individuel.
Lors d'une attaque assistée par l'IA, un appareil non surveillé, un profil de réseau social non revendiqué et usurpé, et un mot de passe d'adresse courriel divulgué ne sont pas des faiblesses isolées : ce sont des éléments bruts qu'un attaquant peut combiner pour créer une campagne plus rapide, plus convaincante et plus dommageable.
Pour combler ces lacunes, il faut renforcer les habitudes quotidiennes relatives à la façon dont les familles utilisent leurs appareils et leurs comptes, tout en surveillant en permanence les signes de compromission :
La sécurité des bureaux familiaux fortunés implique de traiter les appareils, les comptes et les boîtes de réception de chaque membre de la famille comme faisant partie du périmètre à protéger, et non comme une question secondaire.
Richter Guardian surveille ces actifs personnels 24 heures sur 24, 7 jours sur 7, pour détecter les usurpations d'identité, les logiciels malveillants et les fuites d'informations d'identification avant qu'ils ne se transforment en extorsion ou en fraude, et aide les familles à adopter les habitudes nécessaires pour empêcher l'apparition de nouvelles lacunes.
Pour les dirigeants et les responsables de bureau familial qui cherchent à combler l'écart entre les protections institutionnelles et l'exposition personnelle, demander une consultation privée pour savoir où se situe cette exposition.

Les bureaux familiaux existent pour protéger le patrimoine, préserver la vie privée et assurer le bon déroulement des opérations ménagères et financières complexes.
Les preuves suggèrent qu'une catégorie de risque est constamment sous-estimée par les bureaux familiaux : les personnes fortunées desservies par le bureau. Ce type de risque n'est pas protégé par l'infrastructure informatique de l'entreprise.
Ce risque est plutôt présent sur les appareils personnels, dans les courriels privés et les comptes de réseaux sociaux, et dans les foyers des différents membres de la famille.
Les cybercriminels ont remarqué cette lacune et ont déjà décidé de l'exploiter activement.
La plupart des discussions sur la cybersécurité dans le domaine de la gestion de fortune se sont traditionnellement concentrées sur les contrôles institutionnels : pare-feux, réseaux cryptés et cadres de conformité.
Ces protections sont absolument importantes, mais elles ne s'étendent pas à l'endroit où réside aujourd'hui une partie importante des risques liés au bureau familial :
- Un membre de la famille consulte ses courriels personnels ou son compte de réseau social sur un réseau domestique.
- Une famille dont le numéro de téléphone et l'adresse du domicile figurent dans une base de données de courtiers en données.
- Un assistant de confiance utilisant un appareil partagé.
Ce ne sont pas des cas exceptionnels. Ce sont des scénarios courants dans presque toutes les familles desservies par un bureau familial, et ils représentent une exposition significative à laquelle l'informatique d'entreprise n'a jamais été conçue pour répondre.
En raison du potentiel de récompense plus élevé, les attaquants sont prêts à passer des mois à étudier une cible par le biais de messages électroniques, de publications sur les réseaux sociaux et d'autres types de recherches avant d'agir. Ils s'en prennent aussi souvent aux finances plutôt que de revendre des informations d'identification volées sur le dark web. La d'une atteinte continue à la réputation et les dommages qui en découlent constituent des techniques de menace bien réelles et efficaces.
Les bureaux familiaux sont de plus en plus ciblés : 57 % des bureaux familiaux d'Amérique du Nord ont subi une attaque au cours des 12 à 24 derniers mois.
L'une des méthodes les plus courantes n'est pas particulièrement technique. Le phishing et les autres stratagèmes basés sur le courrier électronique sont parmi les moyens les plus courants et les plus dynamiques utilisés par les criminels pour cibler les bureaux familiaux, la plupart de ces attaques visant les domiciles des membres de la famille ou des employés.
Plus de 70 % des bureaux familiaux déclarent désormais que la probabilité d'une cyberattaque a considérablement augmenté, selon une enquête menée par le cabinet d'avocats international Dentons. Ce chiffre à lui seul devrait inciter à réexaminer les domaines dans lesquels la couverture existe et ceux où elle n'existe pas.
La réponse n'est pas compliquée. Les bureaux familiaux gèrent des actifs importants, souvent avec des équipes opérationnelles relativement restreintes. La vie personnelle et la vie professionnelle sont étroitement liées. Enfin, les personnes impliquées (dirigeants, membres de la famille, personnel de maison et conseillers de confiance) représentent un large éventail de points d'entrée potentiels.
Avec d'importantes sommes d'argent sous gestion, des mesures de sécurité souvent laxistes et des informations personnelles et professionnelles entremêlées sur les appareils et les réseaux des membres de la famille, un bureau familial constitue un environnement riche en cibles pour les attaquants.
Les atteintes à la réputation peuvent être aussi graves que les pertes financières. Les familles aisées ont souvent une réputation publique et ces incidents sont rarement signalés publiquement, ce qui rend les problèmes plus difficiles à détecter et à suivre.
Les cybercriminels contournent également fréquemment les systèmes informatiques d'entreprise d'un bureau familial. Ils préfèrent cibler les dirigeants et leurs familles dans leur vie personnelle, où les défenses ont tendance à être plus faibles.
Les bureaux familiaux sont souvent composés de personnes d'âges et d'habitudes numériques différents :
- Les jeunes enfants et les adolescents peuvent cliquer sur des liens ou télécharger des applications sans vérifier leur sécurité.
- Les générations les plus âgées sont de plus en plus ciblées par le biais de campagnes sophistiquées d'ingénierie sociale.
- Les deux groupes peuvent être réticents à prendre la parole lorsqu'ils ont été victimisés, par embarras.
Ce silence entraîne des retards supplémentaires et accroît les risques d'atteinte à la réputation et à l'atteinte financière.
Les cybercriminels utilisent désormais les technologies d'IA pour rechercher, cartographier et élaborer des stratégies d'attaque complexes et interminables qui incluent souvent des messages vocaux et des appels deepfake.
Ces messages et ces appels peuvent être suffisamment convaincants pour vous faire croire que vous parlez à une personne réelle, même à une personne que vous connaissez bien.
Il ne s'agit pas de menaces futures abstraites.
Elles se produisent actuellement, et elles sont particulièrement efficaces lorsqu'il n'existe pas de protocole établi pour vérifier l'identité sous pression.
Il convient de préciser où se situe l'écart de couverture, car il est souvent mal compris.
La plupart des bureaux familiaux disposent d'une forme ou d'une autre de support informatique. Ce qui leur fait souvent défaut, c'est une cybersécurité personnelle dédiée, une couverture qui s'étend aux appareils, aux comptes et à l'identité des directeurs et des membres de la famille en dehors de l'environnement institutionnel.
Appareils personnels dotés de contrôles de sécurité de base. Des ordinateurs qui contiennent discrètement des malwares bien cachés. Des courtiers en données qui ont accès à des informations d'identification compromises, y compris les adresses courriel et les mots de passe des membres de la famille.
Il s'agit de lacunes structurelles, et non d'une négligence individuelle.
L'ère du travail à domicile a rendu cela plus visible.
Les comptes personnels, les appareils et les ordinateurs sont devenus des environnements d'exploitation réguliers pour les communications sensibles, les transactions financières et les décisions professionnelles. Cela ne s'est pas accompagné d'une amélioration correspondante de la situation de sécurité personnelle de la plupart des ménages.
Le risque ne s'arrête pas à une seule personne dans une famille; il touche plusieurs foyers. Chaque personne ayant accès à des comptes partagés, à des ordinateurs personnels ou à des communications sensibles représente un point d'exposition potentiel. Une protection efficace permet de cartographier ce paysage et de le surveiller auprès des personnes et des appareils qui comptent.
L'erreur humaine est responsable de la plupart des atteintes à la cybersécurité. Il est donc important de former les membres de la famille et les employés à reconnaître et à signaler les activités suspectes. Pourtant, la formation à elle seule ne suffit pas s'il n'y a pas de voie claire à suivre en cas de problème.
Qui appelles-tu? Que se passera-t-il ensuite? L'incertitude qui règne à ce moment-là coûte cher.
C'est là que le bureau de cyberdéfense dirigé par des humains de Richter Guardian jjoue un rôle essentiel. Notre équipe d'intervention est à votre disposition lorsque vous avez besoin d'une réponse d'expert et de conseils continus.
Les informations d'identification divulguées constituent un vecteur d'attaque initial clé pour les cybercriminels. Il est essentiel que le bureaux familiaux et leur client, la famille elle-même, soient soumis à des évaluations de sécurité régulières afin de mettre en évidence les failles de leurs défenses.
La surveillance du dark web et celle des identifiants permettent de détecter les fuites avant qu'elles ne se transforment en violation de données.
Richter Guardian rend régulièrement compte de ces fuites par le biais d'analyses personnalisées, de communications directes et de l'application mobile Richter Guardian.
Les bureaux familiaux doivent identifier un point de contact en matière de cybersécurité et établir un plan de réponse aux incidents, qui répertorie les mesures à prendre en cas d'attaque, y compris des détails sur toute assurance informatique, un conseil juridique externe et d'autres partenaires ou ressources externes.
Lorsqu'un incident survient, une réponse calme et structurée fait une différence significative dans les résultats. Le bureau de cyberdéfense de Richter Guardian incarne ces caractéristiques et peut aider les bureaux familiaux à élaborer un plan de réponse aux incidents.
Pour les familles de premier plan, la manière dont un problème de sécurité est traité peut être aussi importante que sa résolution. Une bousculade opérationnelle, une panique visible ou une mauvaise communication lors d'un incident peuvent amplifier l'atteinte à la réputation.
Un soutien professionnel discret n'est pas un luxe, il fait partie des exigences d'une protection efficace.
Les responsables des bureaux familiaux sont souvent ceux qui identifient ces lacunes et sont censés les combler. Ce n'est pas une mince responsabilité.
Coordonner la protection entre plusieurs foyers, des membres de la famille d'âges et de profils de risque différents, et une combinaison d'appareils et de comptes personnels et professionnels. Ces aspects nécessitent un modèle que la plupart des services informatiques n'ont tout simplement pas été conçus pour fournir.
D'autre part, Richter Guardian a été conçu exactement dans ce contexte.
Nous fournissons une couche de cybersécurité personnelle aux directeurs et aux foyers, qui va au-delà de l'informatique d'entreprise pour couvrir les appareils, les comptes et les identités personnelles dont les systèmes et processus du bureau familial n'ont pas accès.
Notre approche inclut :
- poursuivre une surveillance proactive;
- détection des menaces et des vulnérabilités;
- la protection de la réputation et de l'identité; et
- une réponse guidée aux incidents fournie par le biais d'un modèle de conciergerie conçu pour la discrétion et la clarté des familles fortunées.
Pour les dirigeants et les responsables de bureaux familiaux qui cherchent à combler l'écart entre les protections institutionnelles et l'exposition personnelle, demandez une consultation privée pour savoir où se situe cette exposition.
Les informations familiales, financières et juridiques importantes sont de plus en plus stockées sur des appareils et des comptes en ligne, ce qui fait de la mise en place d'un plan de sauvegarde fiable un élément important de leur protection. Pour de nombreuses familles, les fichiers importants existent désormais sur différents appareils et services. Il est donc utile de savoir où ces fichiers sont stockés, comment ils peuvent être récupérés et quels sont leurs risques.
Pour les particuliers, les familles et les dirigeants fortunés, les sauvegardes sont particulièrement importantes car les informations sur lesquelles ils s'appuient sont souvent très précieuses, privées et difficiles à remplacer. La perte d'un appareil, une attaque par rançongiciel, un problème lié à un compte cloud ou une panne matérielle peuvent rapidement perturber les affaires personnelles, financières ou professionnelles. Disposer d'un plan de sauvegarde fiable permet de garantir que les fichiers importants restent accessibles, protégés et récupérables en cas de problème.
Les données peuvent être perdues de différentes manières, notamment en cas de perte ou de vol d'appareils, de rançongiciels ou de défaillances de sauvegarde quotidiennes telles que des pannes de service cloud, une corruption de fichiers ou une panne matérielle.
En cas de perte, de vol ou de destruction d'un appareil, tous les fichiers stockés uniquement sur cet appareil peuvent être définitivement perdus. La meilleure protection consiste à conserver une sauvegarde dans un autre endroit, tel qu'un compte cloud ou un disque dur externe.
Les rançongiciels constituent un autre risque sérieux. Ce type d'attaque verrouille vos fichiers et exige un paiement pour rétablir l'accès. Une sauvegarde hors ligne, telle qu'un disque dur externe, protège vos fichiers car les attaquants ne peuvent pas y accéder.
Les sauvegardes peuvent également échouer pour des raisons quotidiennes. Les paramètres de sauvegarde automatique peuvent être désactivés, un dossier important est oublié, des fichiers sont endommagés ou un service cloud peut être temporairement indisponible. Une règle empirique utile consiste à conserver trois copies des données importantes : une sur votre appareil, une dans le cloud et une sur un disque dur externe.
Le stockage dans le cloud enregistre vos données en ligne via un service tel que Google Drive, Apple iCloud ou Microsoft OneDrive. Vous pouvez accéder aux fichiers depuis n'importe quel appareil connecté à Internet, et de nombreux services cloud peuvent sauvegarder vos fichiers automatiquement.
Étant donné que les sauvegardes dans le cloud peuvent synchroniser des modifications indésirables, y compris des fichiers cryptés par un ransomware, la sauvegarde dans le cloud doit être associée à une sauvegarde hors ligne qui est déconnectée lorsqu'elle n'est pas utilisée.
Un disque dur externe fournit une couche de protection supplémentaire en cas de problème avec votre appareil ou votre compte cloud.
Pour utiliser un disque dur externe, connectez-le à votre ordinateur, copiez vos fichiers importants et déconnectez-le une fois la sauvegarde terminée.
Pour plus de sécurité, rangez le disque dans un endroit sûr, loin de vos appareils principaux. Un coffre-fort ou un coffre-fort personnel est l'option la plus sûre.
Si vous êtes un client et que vous avez des questions concernant la sécurisation de vos comptes de sauvegarde, l'authentification multifacteur, la protection de vos appareils contre les rançongiciels ou l'amélioration de votre stratégie globale de sauvegarde des appareils, veuillez contacter notre équipe.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.

Le mythe de Claude d'Anthropic est actuellement un modèle d'IA avancé disponible uniquement pour un groupe sélectionné d'entreprises technologiques approuvées, et non du grand public. Bien qu'il soit très prometteur en tant qu'outil défensif, capable de découvrir les failles de sécurité avant que les criminels ne puissent les exploiter, les mêmes fonctionnalités pourraient être utilisées à mauvais escient pour réduire les efforts nécessaires pour exploiter les faiblesses de la messagerie électronique, des comptes bancaires et des comptes personnels.
Pour les particuliers fortunés, les familles et les dirigeants qui gèrent des actifs importants, cela augmente le risque de fraude ciblée, de prise de contrôle de comptes et de pertes financières, d'où l'importance de bonnes pratiques de cybersécurité plus que jamais.
Claude Mythos est un modèle d'intelligence artificielle avancé développé par Anthropic, la société à l'origine de l'assistant Claude AI largement utilisé. Il peut être considéré comme une version beaucoup plus puissante des outils d'IA que de nombreuses personnes utilisent déjà pour leurs tâches quotidiennes. Mythos va bien au-delà des modèles antérieurs, en particulier dans des domaines tels que le raisonnement complexe, l'analyse logicielle et, surtout, la capacité à identifier les faiblesses des systèmes informatiques.
Mythos n'est pas accessible au grand public pour le moment. Il est toujours en cours de test et de révision et n'a été communiqué de manière hautement contrôlée qu'à un petit nombre d'organisations de confiance. Il s'agit notamment de grandes entreprises de technologie et de sécurité telles que Microsoft, Apple, Amazon, Cisco et CrowdStrike. Cette version limitée est intentionnelle. Anthropic a déclaré que Mythos est suffisamment puissant pour causer de graves dommages en cas d'utilisation abusive. L'entreprise a donc choisi de le partager avec prudence et sous un contrôle minutieux.
Il y a deux raisons principales pour lesquelles Mythos reçoit autant d'attention. La première concerne les préoccupations au sein de la communauté de la cybersécurité. Mythos représente une avancée majeure dans ce que l'IA peut faire lorsqu'elle est appliquée aux systèmes informatiques. Les professionnels de la sécurité craignent que les outils et pratiques de défense existants n'aient pas encore rattrapé leur retard. On craint également que les criminels n'utilisent des outils tels que Mythos pour rendre la cybercriminalité plus rapide, moins coûteuse et plus facile à réaliser.
La deuxième raison est la dynamique commerciale. Chaque annonce majeure en matière d'IA attire les investisseurs et suscite l'intérêt du public. Cela augmente souvent la valeur perçue d'entreprises telles qu'Anthropic, OpenAI et Google. Mythos est donc devenu non seulement un problème de sécurité, mais également une histoire financière et axée sur le marché.
Il est important de comprendre que Mythos n'est pas un développement isolé. D'autres entreprises, dont OpenAI et Google, ont déjà publié des modèles d'IA dotés de fonctionnalités similaires en matière de cybersécurité, mais généralement à un niveau inférieur. Ce qui distingue Mythos, c'est sa rapidité et son efficacité, ainsi que l'ouverture d'Anthropic lorsqu'il s'agit de discuter à la fois de ses avantages potentiels et de ses risques.
Mythos ne crée pas de nouveaux types de cybermenaces. Au contraire, cela réduit considérablement le niveau de compétence, de connaissances et de temps nécessaires aux attaquants pour exploiter les faiblesses existantes. Ces faiblesses existent dans la technologie quotidienne sur laquelle nous comptons tous, notamment les téléphones, les ordinateurs portables, les systèmes de messagerie et les applications bancaires ou d'investissement.
Les cyberattaques qui nécessitaient autrefois une équipe de pirates informatiques hautement qualifiés pourraient bientôt être possibles pour une seule personne utilisant des outils d'IA. Pour les personnes et les familles possédant des actifs financiers importants, des communications personnelles sensibles ou un accès à des réseaux influents, cela augmente le risque. Les menaces les plus courantes et les plus graves restent la compromission des e-mails personnels, les virements bancaires frauduleux et les prises de contrôle ciblées de comptes.
Assurez-vous que tous les comptes importants, tels que les plateformes bancaires, de messagerie et d'investissement, utilisent des mots de passe uniques et sécurisés, et activez l'authentification multifacteur chaque fois qu'elle est disponible. En outre, utilisez les services de surveillance du crédit pour détecter les fraudes, les comptes non autorisés ou les abus d'identité le plus tôt possible.
L'IA peut désormais générer des e-mails, des SMS et des messages téléphoniques de phishing très réalistes. Si quelque chose vous semble inhabituel ou urgent, vérifiez-le par le biais d'une méthode distincte et fiable avant de prendre des mesures.
Les organisations qui gèrent vos actifs devraient revoir et renforcer leurs contrôles de cybersécurité, notamment la manière dont les données sensibles sont protégées et les risques de fraude gérés.
Bureau familial Richter soutient les familles et les dirigeants fortunés en intégrant les considérations de cybersécurité et de risque à la gestion du patrimoine, à la gouvernance et à la supervision opérationnelle.
Richter Guardian suit de près les développements liés à Mythos AI et à d'autres cyberrisques émergents. Nous continuerons à partager des directives mises à jour au fur et à mesure de l'évolution de la situation.
Veuillez nous contacter immédiatement si vous remarquez une activité inhabituelle sur votre compte, des communications suspectes ou des demandes inattendues impliquant des informations sensibles ou financières.
Demandez une consultation privée pour savoir si Richter Guardian vous convient.
Si quelque chose que vous avez lu soulève des préoccupations, notre équipe peut vous aider à comprendre en quoi cela s'applique à vous. Richter Guardian fournit une surveillance continue et un soutien expert aux individus, aux familles et aux équipes de direction.


